
Guia Completo de Serviços de Cibersegurança para Empresas em 2026
Conheça os principais serviços de cibersegurança: MSSP, SOC, pentest, resposta a incidentes e consultoria especializada.
Conheça os principais serviços de cibersegurança: MSSP, SOC, pentest, resposta a incidentes e consultoria especializada.
Aprenda práticas de cibersegurança para proteger dados corporativos contra ransomware, phishing e falhas humanas.
Resumo rápido Cryptojacking é o uso não autorizado do seu computador, servidor ou nuvem para minerar criptomoedas. É silencioso: o principal sinal é processamento alto e lentidão sem explicação. Chega por malware, sites com scripts de mineração e servidores ou nuvens mal protegidos. Proteção: atualizações, EDR, bloqueio de domínios de mineração e monitoramento de uso […]
Introdução Descobrir que sua empresa foi hackeada gera pânico, incerteza e uma pergunta imediata: “E agora?”. A forma como você responde nas primeiras horas pode definir a extensão dos danos, a velocidade da recuperação e até a sobrevivência do negócio. Infográfico: Hackeado? Passo a passo para resposta a incidentes Este guia passo a passo foi […]

Introdução A segurança cibernética no setor jurídico deixou de ser um diferencial para ser uma obrigação. Escritórios de advocacia, departamentos jurídicos corporativos e tribunais manuseiam diariamente volumes massivos de dados sensíveis: contratos, processos, informações de clientes, estratégias legais e documentos confidenciais. Infográfico: Segurança cibernética no setor jurídico Quando esses dados são violados, os prejuízos não […]
Resumo rápido Cibersegurança protege sistemas, redes e dados contra ataques, roubo e indisponibilidade. Principais ameaças: phishing, malware e ransomware. Proteções essenciais: firewall, antivírus/EDR, atualizações, políticas e MFA. A conscientização dos colaboradores é tão importante quanto a tecnologia. O que é Cybersegurança? A cybersegurança é uma medida essencial para a proteção de dados e informações sensíveis […]
Resumo rápido GRC une Governança, gestão de Riscos e Conformidade em uma visão integrada da TI. Governança define regras e responsáveis; risco antecipa problemas; conformidade garante o cumprimento de leis e normas. Frameworks de referência: COBIT 2019, ISO/IEC 27001:2022, ISO 31000 e NIST CSF 2.0. O erro mais comum é tratar as três áreas em […]
Resumo rápido Uma avaliação de segurança identifica vulnerabilidades e riscos antes que sejam explorados. Examina ativos, falhas técnicas, acessos, backup, pessoas, processos e conformidade. Se o risco for alto, as prioridades são defesa em camadas, senhas fortes, MFA e backup redundante. O resultado é um plano de ação priorizado por risco. Identificando vulnerabilidades e riscos […]
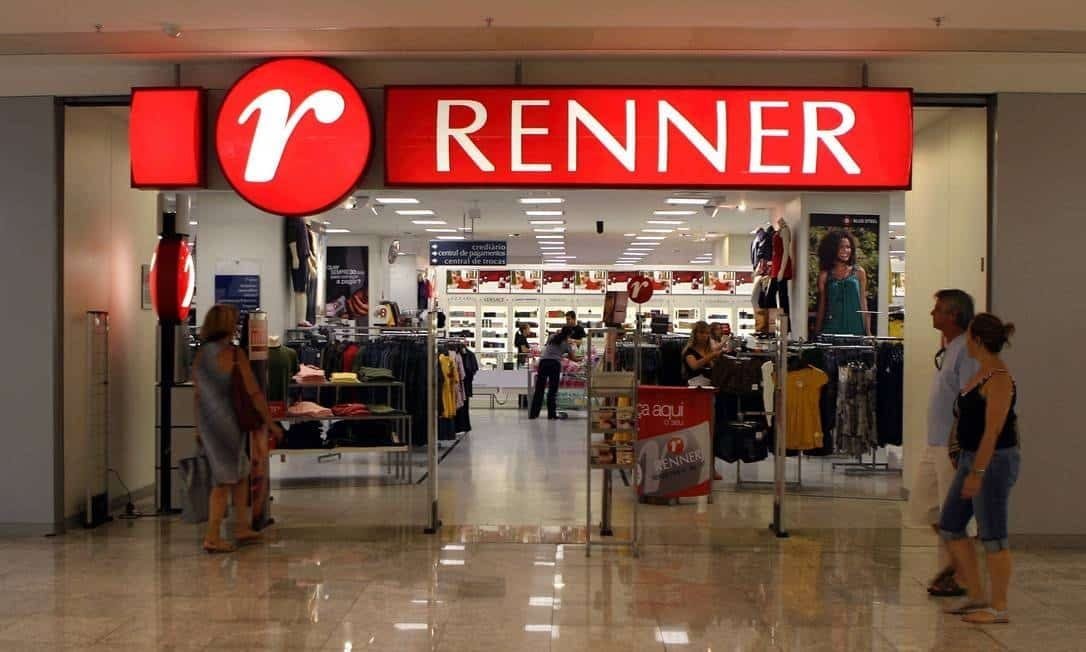
Resumo rápido Em 19 de agosto de 2021, as Lojas Renner comunicaram ao mercado um ataque de ransomware que derrubou parte dos sistemas. O site e o aplicativo ficaram fora do ar; as lojas físicas continuaram abertas. A autoria foi atribuída extraoficialmente ao grupo RansomExx, e o pagamento de resgate nunca foi confirmado. Lições: segmentação […]
Resumo rápido Um programa de resposta a incidentes prepara a empresa para detectar, conter e se recuperar de ataques. As fases seguem o NIST: preparação, detecção e análise, contenção/erradicação/recuperação e lições aprendidas. A base: comunicação clara, tratamento de evidências, avaliação de riscos e treinamento da equipe. Incidentes com dados pessoais podem exigir comunicação à ANPD […]
