

Governança, Risco e Conformidade (GRC) em TI
Resumo rápido
- GRC une Governança, gestão de Riscos e Conformidade em uma visão integrada da TI.
- Governança define regras e responsáveis; risco antecipa problemas; conformidade garante o cumprimento de leis e normas.
- Frameworks de referência: COBIT 2019, ISO/IEC 27001:2022, ISO 31000 e NIST CSF 2.0.
- O erro mais comum é tratar as três áreas em silos.
🔐 Governança, Risco e Conformidade (GRC) em TI
A base para empresas mais seguras, previsíveis e preparadas Suporte, Gestão e Outsourcing de TI
A Governança, Risco e Conformidade — ou simplesmente GRC — tornou-se um dos pilares mais essenciais da gestão moderna de TI. Em um cenário onde as ameaças digitais crescem diariamente e a complexidade regulatória aumenta, as empresas precisam garantir que suas decisões sejam seguras, que os riscos estejam sob controle e que todas as operações estejam alinhadas a normas e legislações.
Segundo a IBM, o GRC fornece uma abordagem estruturada para alinhar TI aos objetivos do negócio, reduzir riscos, melhorar a tomada de decisões e garantir conformidade regulatória. [ibm.com]
🌐 O que é GRC em TI — na prática
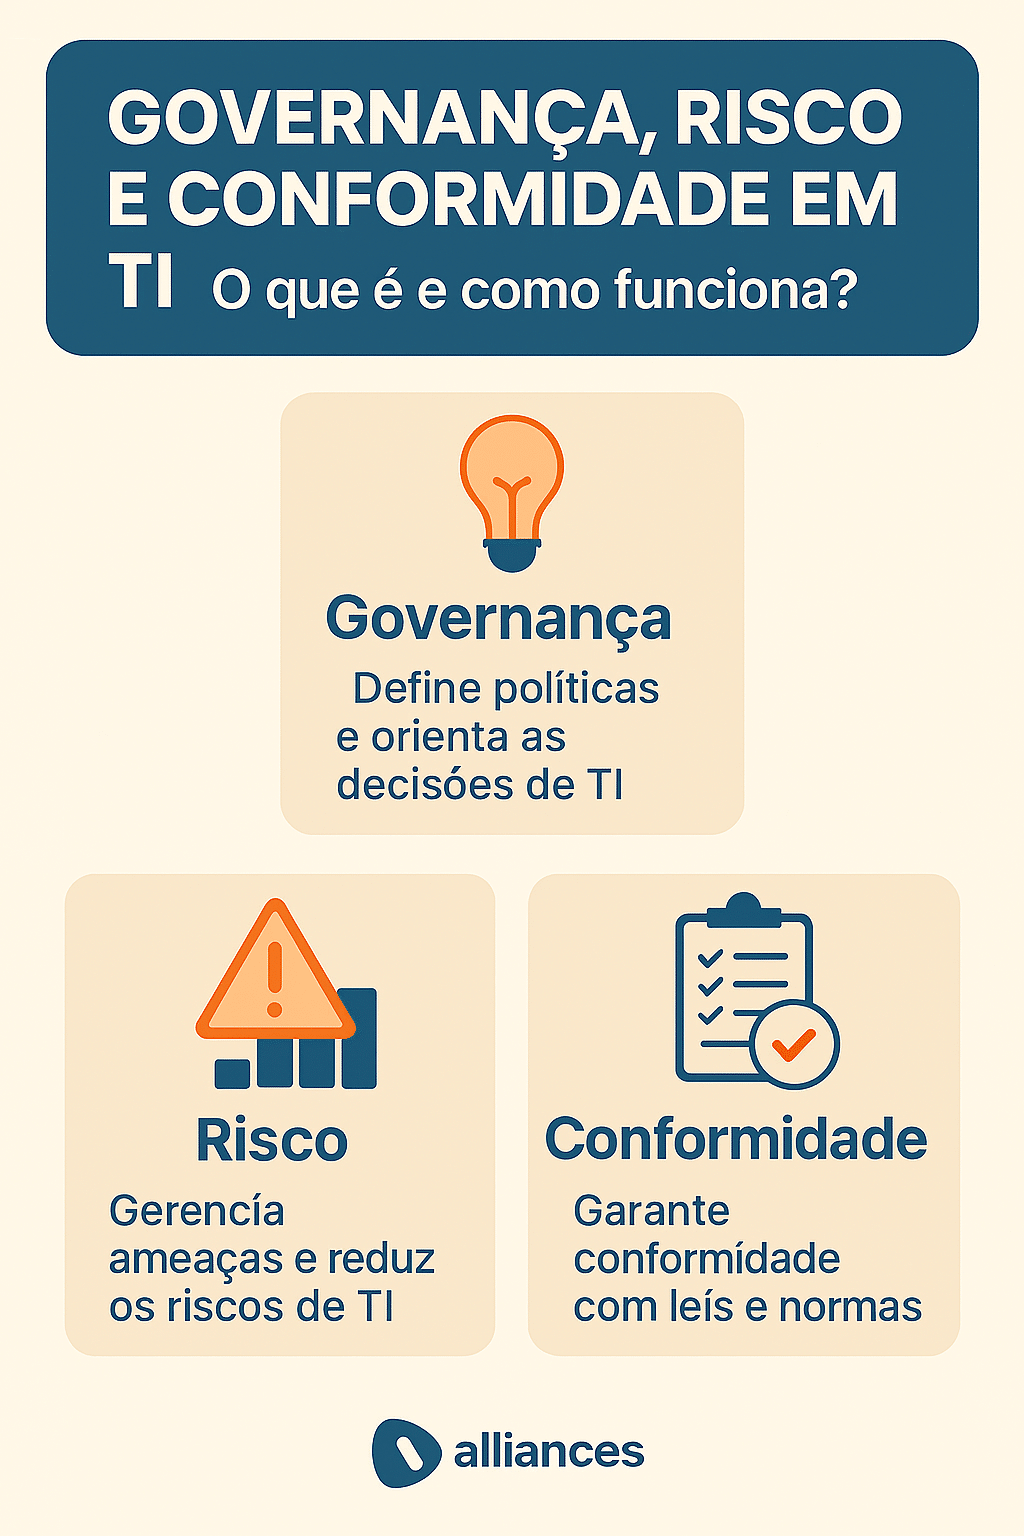
O GRC une três pilares fundamentais que trabalham juntos para criar um ambiente confiável, seguro e eficiente:
1. Governança
É o conjunto de regras, processos e políticas que orientam a TI para que ela apoie os objetivos estratégicos da organização.
Inclui liderança, accountability, definição de papéis e alinhamento entre tecnologia e metas corporativas.
A Governança de TI é como o “manual de funcionamento” que garante que toda decisão tecnológica dentro da empresa faça sentido para o negócio. Ela cria clareza, direcionamento e organização, alinhando a tecnologia aos objetivos estratégicos da companhia.
De forma simples, a governança define como as coisas devem ser feitas, quem é responsável por cada parte e quais regras precisam ser seguidas. É o que mantém a área de TI funcionando com coerência, previsibilidade e foco no que realmente gera valor.
Ela envolve políticas, normas, padrões e processos que ajudam a empresa a manter disciplina e consistência — desde decisões sobre investimentos em tecnologia até critérios para segurança, performance e inovação. Uma governança bem estruturada evita improvisos, reduz desperdícios e aumenta a assertividade das ações de TI, pois conecta tudo o que é feito aos objetivos corporativos.
Um ponto essencial da governança é a responsabilidade compartilhada. Ela deixa claro quem toma decisões, quem executa, quem aprova e como cada área deve interagir. Isso fortalece a transparência e impede que decisões importantes fiquem soltas ou dependam de interpretações individuais.
Em outras palavras, governança é a ponte que garante que a tecnologia não siga um caminho paralelo — mas sim caminhe lado a lado com a estratégia empresarial. Quando bem aplicada, ela transforma TI em um motor de crescimento, e não apenas em um centro de custos.
2. Gestão de Riscos
Identifica, avalia e reduz riscos relacionados a TI — desde indisponibilidade de sistemas a ataques cibernéticos.
A Gestão de Riscos em TI é como criar um mapa que mostra onde a empresa pode tropeçar — antes mesmo de dar o primeiro passo. É o processo de identificar tudo aquilo que pode gerar impacto negativo, avaliar o tamanho desse impacto e tomar atitudes práticas para reduzir ou eliminar ameaças ao negócio. Em outras palavras: é a arte de antecipar problemas para que eles não se transformem em crises.
Ela envolve olhar para diferentes tipos de risco, desde falhas de sistemas, quedas de servidores, vulnerabilidades de segurança e erros humanos até eventos mais complexos, como ataques cibernéticos e interrupções de serviços críticos. Esse processo ajuda a empresa a entender a probabilidade de cada risco acontecer e o quanto isso poderia afetar suas operações, permitindo priorizar o que realmente importa.
De maneira simples, a gestão de riscos funciona como uma combinação de prevenção e proteção:
- Prevenção, quando a organização atua antes que o problema ocorra.
- Proteção, quando cria barreiras para reduzir o impacto caso algo fuja do controle.
Ao adotar uma abordagem estruturada e contínua, a empresa se torna mais resiliente, promove decisões mais inteligentes e evita surpresas desagradáveis, fortalecendo sua capacidade de responder rapidamente a qualquer imprevisto. Essa visão integrada transforma a área de TI em uma verdadeira guardiã da operação, ajudando o negócio a crescer de forma segura e sustentável.
3. Conformidade
Certifica que a organização cumpre normas, leis e regulamentações como LGPD, ISO 27001, PCI DSS, entre outras.
Trata-se de garantir transparência, credibilidade no mercado e segurança jurídica.
A Conformidade é o pilar que garante que a empresa siga todas as regras, normas e leis que regulam o uso da tecnologia e o tratamento de informações. Ela funciona como um “guia de boas práticas” que mantém a organização protegida juridicamente, alinhada às exigências do mercado e em dia com padrões de segurança reconhecidos.
De forma simples, conformidade significa fazer o que é certo da maneira certa. Envolve garantir que a empresa cumpra requisitos como LGPD, ISO 27001, PCI DSS e outras regulamentações específicas do setor. Isso abrange desde a proteção de dados pessoais até controles rigorosos sobre segurança da informação, auditorias, registro de atividades e políticas internas bem definidas.
A conformidade também tem um papel importante na criação de credibilidade, pois demonstra que a organização opera com responsabilidade e transparência. Segundo abordagens amplamente adotadas no mercado, a conformidade mapeia processos, controles e rotinas para assegurar que todos sigam padrões estabelecidos e que a empresa esteja sempre preparada para auditorias e exigências externas.
Além disso, ela contribui diretamente para a reputação da empresa: cumprir normas não é apenas evitar multas — é mostrar para clientes, parceiros e investidores que o negócio leva segurança e ética a sério. Em linhas gerais, a conformidade transforma obrigações regulatórias em oportunidades de fortalecimento institucional e vantagem competitiva, consolidando um ambiente de confiança e estabilidade dentro e fora da organização.
💡 Por que o GRC é essencial?
Empresas que estruturam bem seu GRC ganham:
- Mais previsibilidade operacional
- Redução de riscos críticos
- Decisões mais inteligentes baseadas em dados
- Melhor reputação institucional
- Crescimento sustentável com controle
⚠️ Onde as empresas geralmente erram
Muitos negócios até possuem governança, gestão de riscos e compliance — mas cada área trabalha em silos, o que gera:
- Estratégia desconectada dos riscos reais
- Matriz de riscos documental, sem monitoramento contínuo
- Compliance reativo
- Controles sem avaliação de efetividade
Esses erros deixam a empresa vulnerável, mesmo que “pareça” estar em conformidade.
| Framework / norma | Pilar do GRC | Para que serve |
|---|---|---|
| COBIT 2019 (ISACA) | Governança | Governança e gestão de TI alinhadas ao negócio |
| ISO/IEC 27001:2022 | Risco e conformidade | Sistema de gestão de segurança da informação certificável (93 controles no Anexo A) |
| ISO 31000 | Risco | Princípios e processo de gestão de riscos |
| NIST CSF 2.0 (2024) | Risco | Funções Govern, Identify, Protect, Detect, Respond e Recover |
| LGPD (Lei 13.709/2018) | Conformidade | Proteção de dados pessoais |
🧭 Como melhorar o GRC de forma prática
Aqui estão passos aplicáveis para amadurecer o GRC em TI:
✔ Integrar as três áreas (Governança, Riscos e Compliance)
Nada de estruturas isoladas. GRC precisa funcionar como um único sistema.
✔ Criar métricas e indicadores de risco
Ex.: SLA de incidentes, score de maturidade de controles, mapa de riscos atualizado.
✔ Automatizar processos repetitivos
Ferramentas de GRC reduzem retrabalho e aumentam confiabilidade.
✔ Criar uma cultura de conformidade
Treinamentos, comunicação interna e responsabilidades claras.
🛠 Ferramentas GRC recomendadas (Pagas + Open Source)
Aqui estão 5 ferramentas do mercado, entre pagas e gratuitas, para fortalecer sua estratégia de governança, risco e conformidade:
🟦 1. RSA Archer (Paga) — Mercado corporativo
Plataforma robusta para Governança, Gestão de Riscos e Conformidade, amplamente usada por grandes empresas.
Permite automatizar políticas, auditorias, riscos e continuidade de negócios.
Indicado para: empresas médias e grandes. Link
🟩 2. MetricStream (Paga) — Líder global em GRC
Plataforma completa focada em compliance, risco operacional e auditorias.
Possui dashboards, automação de controles e ferramentas de governance.
Indicado para: organizações que precisam de visibilidade global e compliance strict. Link
🟪 3. ServiceNow GRC (Paga)
Muito utilizada em ambientes com ITSM estruturado.
Traz integração profunda entre incidentes, riscos, compliance e operações.
Indicado para: empresas com maturidade mais avançada em TI. Link
🟦 4. OpenGRC (Open Source) + modelo OCEG
O OpenGRC é uma ferramenta open source para gestão de controles, riscos e compliance. A OCEG, organização que criou o conceito moderno de GRC, publica o GRC Capability Model, um modelo de referência (não é software) que ajuda a estruturar o programa.
Indicado para: PMEs que querem começar sem grandes investimentos. Link
🟨 5. ERM Open Source & ferramentas baseadas em ISO 27001 (Open Source)
Várias alternativas open source permitem gestão de riscos, controles e conformidade, incluindo:
- ERamba (Open Source) — gestão de riscos e compliance baseado em frameworks internacionais Link
- OpenRMF — foco em gestão de conformidade e segurança Link
Indicado para: empresas que precisam personalizar e expandir.
Fale com a Alliances
Perguntas Frequentes
O que é GRC em TI?
É a integração de Governança, gestão de Riscos e Conformidade para que a TI apoie os objetivos do negócio, com riscos conhecidos e tratados e cumprimento de leis e normas.
Qual a diferença entre governança e compliance?
Governança define como as decisões são tomadas e quem responde por elas. Compliance (conformidade) verifica se a empresa cumpre leis, regulamentos e normas internas.
Quais frameworks usar em um programa de GRC?
Os mais usados são COBIT 2019 para governança de TI, ISO/IEC 27001 para segurança da informação, ISO 31000 para riscos e NIST CSF 2.0 como referência de cibersegurança.
Existe ferramenta de GRC gratuita?
Sim. Há opções open source como eramba (edição Community), OpenGRC e OpenRMF. Para grandes empresas, há soluções como ServiceNow GRC, Archer e MetricStream.
Por onde começar o GRC na empresa?
Mapeie ativos e processos críticos, faça uma análise de riscos, defina políticas e responsáveis e acompanhe controles e indicadores de forma contínua.
1 Comment
[…] do cumprimento das regras que regem a privacidade e a segurança das informações pessoais. Leia também: A ANPD Agora Tem Poder de PolíciaA Autoridade Nacional de Proteção de Dados (ANPD) está passando por mudanças significativas com […]