
Guia Completo de Serviços de Cibersegurança para Empresas em 2026
Conheça os principais serviços de cibersegurança: MSSP, SOC, pentest, resposta a incidentes e consultoria especializada.
Conheça os principais serviços de cibersegurança: MSSP, SOC, pentest, resposta a incidentes e consultoria especializada.
Aprenda práticas de cibersegurança para proteger dados corporativos contra ransomware, phishing e falhas humanas.
Resumo rápido Cryptojacking é o uso não autorizado do seu computador, servidor ou nuvem para minerar criptomoedas. É silencioso: o principal sinal é processamento alto e lentidão sem explicação. Chega por malware, sites com scripts de mineração e servidores ou nuvens mal protegidos. Proteção: atualizações, EDR, bloqueio de domínios de mineração e monitoramento de uso […]
Resumo rápido Proteger a empresa exige camadas: firewall, antivírus/antimalware, IDS/IPS, WAF, VPN e gestão de identidade. Há boas opções open source (pfSense, ClamAV, Suricata, ModSecurity, OpenVPN, Keycloak) e proprietárias (FortiGate, Sophos, Imperva). Open source reduz custo de licença, mas exige equipe ou parceiro para operar; o proprietário traz suporte do fabricante. Comece pelos riscos do […]
Resumo rápido Cibersegurança protege sistemas, redes e dados contra ataques, roubo e indisponibilidade. Principais ameaças: phishing, malware e ransomware. Proteções essenciais: firewall, antivírus/EDR, atualizações, políticas e MFA. A conscientização dos colaboradores é tão importante quanto a tecnologia. O que é Cybersegurança? A cybersegurança é uma medida essencial para a proteção de dados e informações sensíveis […]
Resumo rápido Disaster Recovery (DR) é o conjunto de processos e tecnologias para restaurar sistemas e dados após um desastre. Dois números guiam o plano: RTO (tempo para voltar) e RPO (quanto de dado pode ser perdido). Backup 3-2-1, replicação, monitoramento e testes regulares são a base. Nuvem e DRaaS tornaram a recuperação acessível também […]
Resumo rápido Uma avaliação de segurança identifica vulnerabilidades e riscos antes que sejam explorados. Examina ativos, falhas técnicas, acessos, backup, pessoas, processos e conformidade. Se o risco for alto, as prioridades são defesa em camadas, senhas fortes, MFA e backup redundante. O resultado é um plano de ação priorizado por risco. Identificando vulnerabilidades e riscos […]
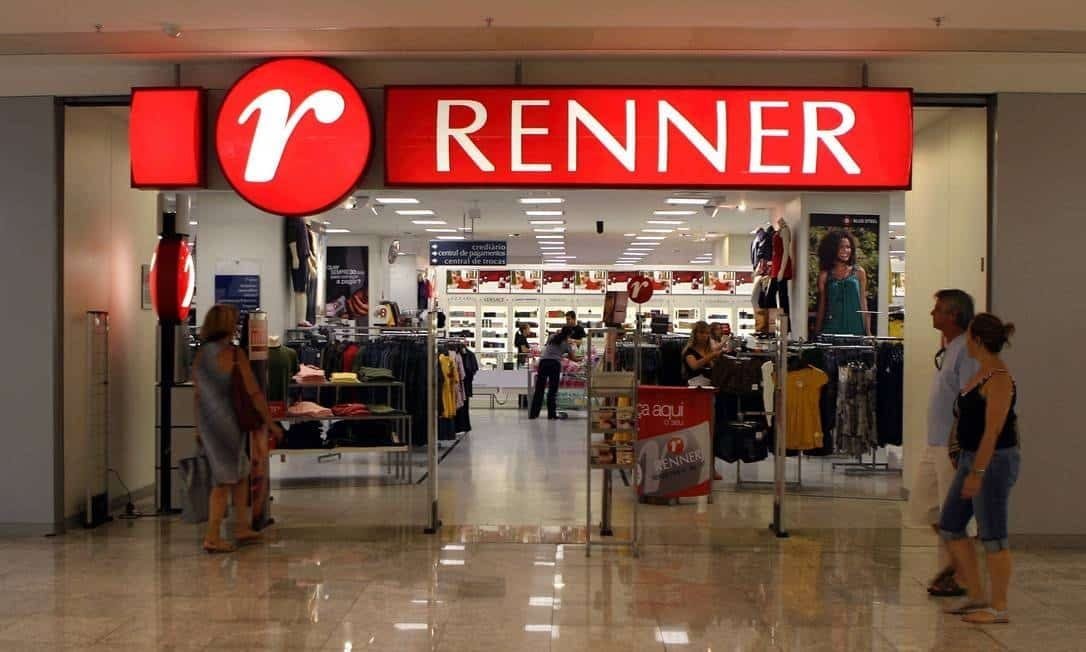
Resumo rápido Em 19 de agosto de 2021, as Lojas Renner comunicaram ao mercado um ataque de ransomware que derrubou parte dos sistemas. O site e o aplicativo ficaram fora do ar; as lojas físicas continuaram abertas. A autoria foi atribuída extraoficialmente ao grupo RansomExx, e o pagamento de resgate nunca foi confirmado. Lições: segmentação […]
Resumo rápido Um programa de resposta a incidentes prepara a empresa para detectar, conter e se recuperar de ataques. As fases seguem o NIST: preparação, detecção e análise, contenção/erradicação/recuperação e lições aprendidas. A base: comunicação clara, tratamento de evidências, avaliação de riscos e treinamento da equipe. Incidentes com dados pessoais podem exigir comunicação à ANPD […]
Resumo rápido Toda empresa, de qualquer porte, precisa de uma estratégia de segurança cibernética documentada. Base técnica: firewall, antimalware, atualizações, backup, MFA e controle de acesso. Base humana: treinamento, políticas claras e monitoramento contínuo. Para PMEs sem equipe dedicada, um parceiro de TI gerenciada cobre o monitoramento. Práticas Essenciais Cada empresa, não importa quão grande […]
