Resumo rápido IAM (Identity and Access Management) garante que as pessoas certas tenham o acesso certo, na hora certa, e que isso seja registrado. Envolve ciclo de vida de usuários, autenticação (SSO, MFA), autorização, governança e auditoria. Credenciais roubadas foram o vetor inicial mais comum de violações em 2024, segundo a IBM. Exemplos de soluções: […]
Resumo rápido Keycloak é uma solução open source (Apache 2.0) de gestão de identidade e acesso, criada pela Red Hat e hoje projeto da CNCF. Oferece SSO, MFA (TOTP e WebAuthn/passkeys), federação com Active Directory/LDAP e login social. Fala os protocolos OpenID Connect, OAuth 2.0 e SAML 2.0. Não cobra licença por usuário: o custo […]
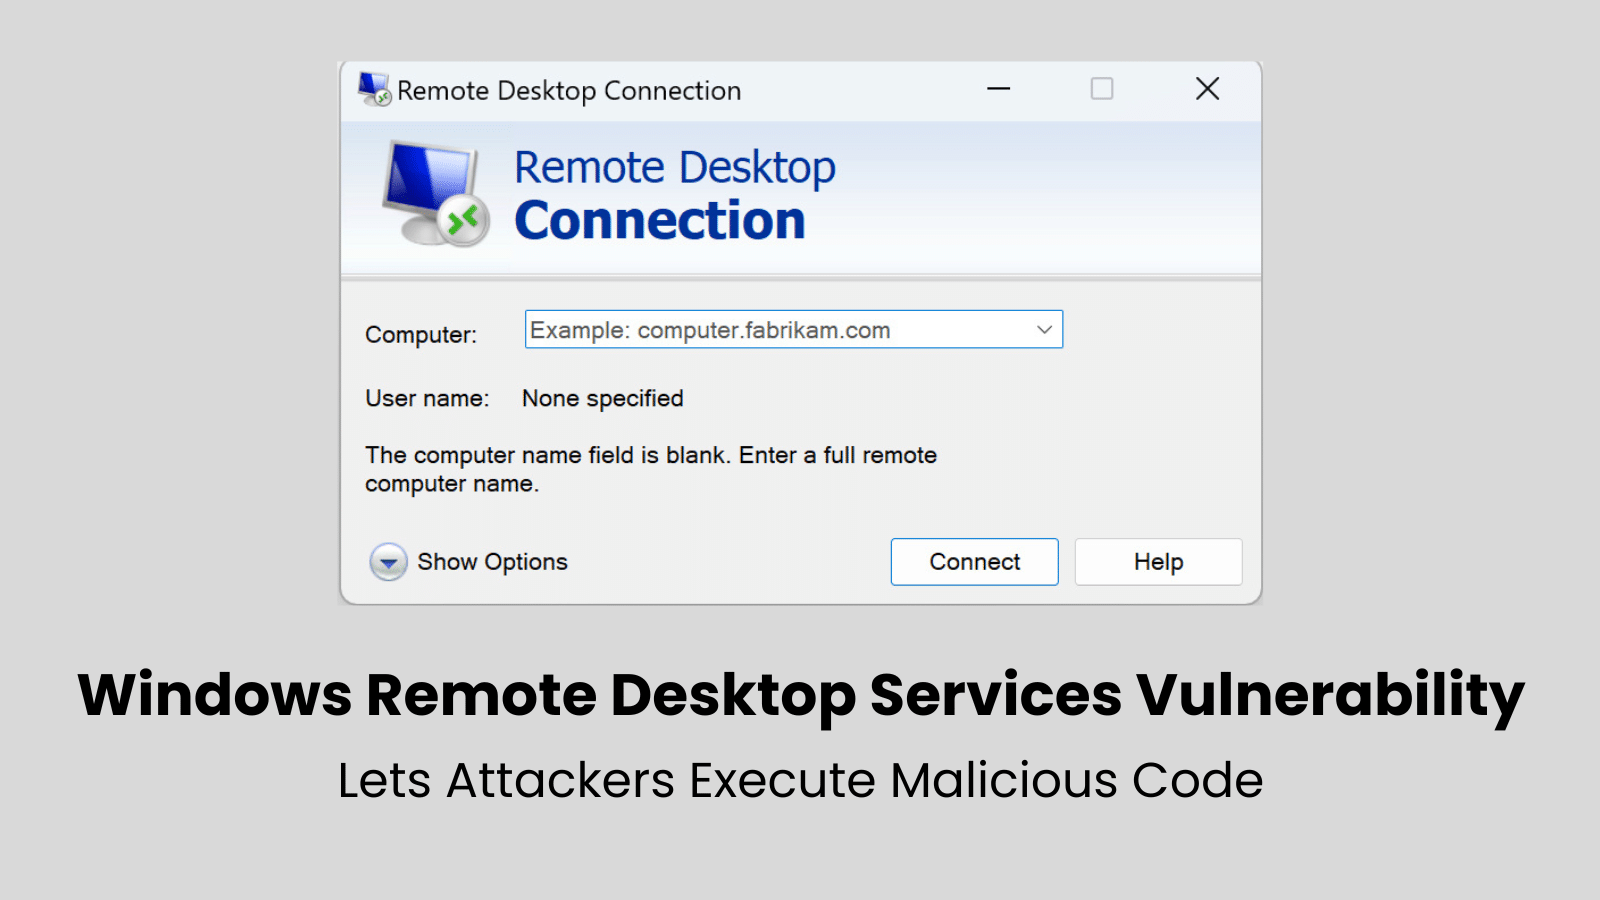
Vulnerabilidade Crítica nos Serviços de Área de Trabalho Remota do Windows: O Que Você Precisa Saber Introdução Recentemente, pesquisadores de segurança identificaram uma vulnerabilidade crítica nos Serviços de Área de Trabalho Remota (RDP) do Windows, que pode permitir que atacantes não autenticados executem código remotamente em sistemas afetados. Este alerta destaca a necessidade urgente de […]
Resumo rápido Falhas na perícia, como quebra da cadeia de custódia, podem anular provas digitais e levar à absolvição. A cadeia de custódia está prevista no CPP (arts. 158-A a 158-F) desde o Pacote Anticrime (Lei 13.964/2019). Hashes (como SHA-256), bloqueadores de escrita e documentação detalhada garantem a integridade da evidência. Ferramentas usadas: EnCase, FTK, […]
Resumo rápido Empresas de crédito lidam com dados financeiros e pessoais e são alvo constante de fraudes. O SailPoint IdentityIQ automatiza concessão, revisão e remoção de acessos (governança de identidades). Ajuda a cumprir LGPD e normas do CMN e do Banco Central sobre segurança cibernética. Revisões periódicas e segregação de funções reduzem fraudes internas e […]
Introdução O Wireshark é a ferramenta de análise de pacotes mais utilizada no mundo para segurança de redes. Profissionais de TI, equipes de resposta a incidentes e especialistas em pentest dependem dele para inspecionar tráfego em tempo real, identificar anomalias e diagnosticar vulnerabilidades em ambientes corporativos. Infográfico: Wireshark – Análise de redes e segurança Para […]
Os testes de penetração (Pentests) são simulações controladas de ataques cibernéticos cujo objetivo é identificar, explorar e relatar vulnerabilidades na infraestrutura de TI corporativa. Para executar esses testes com precisão cirúrgica, auditores de segurança (Ethical Hackers) dependem de sistemas operacionais altamente customizados e pré-carregados com arsenais ofensivos: os gigantes Kali Linux e Parrot Security OS. […]
Resumo rápido Uma VPN cria um túnel criptografado entre o usuário remoto e a rede da empresa. VPN empresarial controla quem acessa o quê; VPN de consumidor só protege a navegação do usuário. Protocolos atuais: WireGuard, OpenVPN e IPsec/IKEv2. Segurança da VPN depende de MFA, atualização do equipamento e acesso mínimo necessário. VPN para Empresas […]
Introdução O Gerenciamento de Acesso Privilegiado (PAM, na sigla em inglês) é um dos pilares da segurança empresarial moderna. Contas privilegiadas — administradores de sistemas, bancos de dados, aplicações críticas e dispositivos de rede — são os alvos mais valiosos para criminosos. Um único acesso indevido pode resultar em vazamento massivo de dados, interrupção de […]
Resumo rápido Escritórios de advocacia guardam dados sigilosos e são alvo frequente de phishing e ransomware. Em março de 2023, um ataque tirou do ar por cerca de 48 horas o site e os sistemas do Conselho Federal da OAB. Sigilo profissional (Estatuto e Código de Ética) e LGPD exigem medidas de segurança. Base de […]