
Microsoft 365: Como Transformar a TI da Sua Empresa
Descubra como o Microsoft 365 facilita colaboração, segurança de dados e escalabilidade para transformar sua TI empresarial.
Descubra como o Microsoft 365 facilita colaboração, segurança de dados e escalabilidade para transformar sua TI empresarial.
O Burp Suite é o canivete suíço definitivo para segurança de aplicações web e APIs. Desenvolvido pela PortSwigger, ele funciona como um interceptador inteligente entre o navegador e o servidor web, permitindo capturar, analisar e modificar todo o tráfego HTTP/HTTPS em tempo real para identificar falhas críticas como SQL Injection, Cross-Site Scripting (XSS), IDOR e […]
O Nmap (Network Mapper) é a ferramenta de código aberto mais utilizada no mundo para descoberta de ativos, varredura de portas e auditoria de vulnerabilidades em redes corporativas. Criado por Gordon Lyon (Fyodor), o Nmap é um pilar indispensável tanto para administradores de infraestrutura quanto para analistas de segurança ofensiva em sistemas operacionais como Kali […]
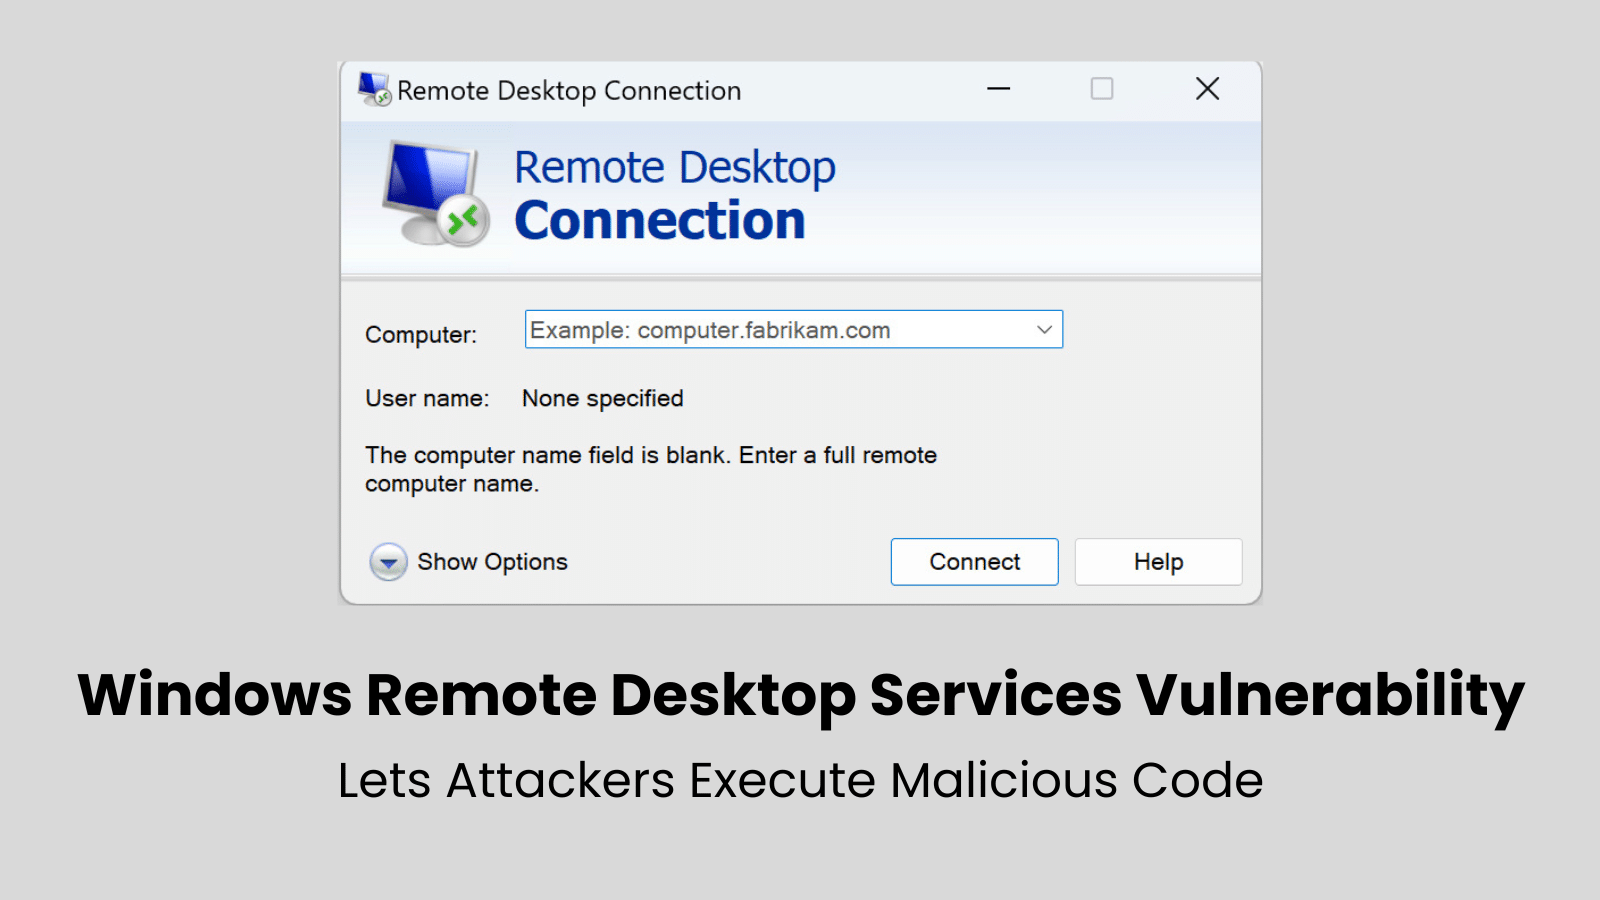
Vulnerabilidade Crítica nos Serviços de Área de Trabalho Remota do Windows: O Que Você Precisa Saber Introdução Recentemente, pesquisadores de segurança identificaram uma vulnerabilidade crítica nos Serviços de Área de Trabalho Remota (RDP) do Windows, que pode permitir que atacantes não autenticados executem código remotamente em sistemas afetados. Este alerta destaca a necessidade urgente de […]
Resumo rápido Google Dorks são buscas com operadores avançados (site:, filetype:, inurl:, intitle:) para achar conteúdo muito específico. Equipes de segurança usam dorks para descobrir o que da própria empresa está exposto no Google. cache: (2024) e link: (2017) foram descontinuados pelo Google. Usar o que se encontra para invadir sistemas ou coletar dados pessoais […]
Resumo rápido O Social Engineering Toolkit (SET) é uma ferramenta open source da TrustedSec para simular ataques de engenharia social. Simula spear phishing, clonagem de sites para captura de credenciais, mídias infectadas e QR Codes maliciosos. Só deve ser usado com autorização formal e escopo definido. O objetivo é medir e reduzir cliques e aumentar […]
O Metasploit Framework (MSF) é a plataforma de testes de intrusão mais respeitada e utilizada do planeta. Ele permite que analistas de segurança, pentesters e administradores de rede simulem ataques cibernéticos reais, validem a eficácia de defesas perimetrais e comprovem a criticidade de falhas antes que agentes mal-intencionados as explorem. O Que É o Metasploit […]
Introdução O Wireshark é a ferramenta de análise de pacotes mais utilizada no mundo para segurança de redes. Profissionais de TI, equipes de resposta a incidentes e especialistas em pentest dependem dele para inspecionar tráfego em tempo real, identificar anomalias e diagnosticar vulnerabilidades em ambientes corporativos. Infográfico: Wireshark – Análise de redes e segurança Para […]
Resumo rápido Em 17 e 18 de setembro de 2024, pagers e rádios usados pelo Hezbollah explodiram no Líbano e na Síria. Não houve invasão de uma central de pagers: os aparelhos foram adulterados antes da entrega (ataque à cadeia de suprimentos). Israel confirmou a autoria em novembro de 2024. Para empresas, a lição é […]
Resumo rápido Escritórios de advocacia guardam dados sigilosos e são alvo frequente de phishing e ransomware. Em março de 2023, um ataque tirou do ar por cerca de 48 horas o site e os sistemas do Conselho Federal da OAB. Sigilo profissional (Estatuto e Código de Ética) e LGPD exigem medidas de segurança. Base de […]
