
Metasploit: o que é, funcionalidades e uso ético em 2025
Introdução
O Metasploit é uma das vulnerabilidades de aplicativos Google Dorks ferramentas mais conhecidas no arsenal de segurança ofensiva. Desenvolvido originalmente por HD Moore em 2003 e hoje mantido pela Rapid7, ele se tornou referência mundial para profissionais de pentest, equipes de segurança e pesquisadores que precisam simular ataques reais, validar controles e identificar vulnerabilidades antes que criminosos as explorem.
Para médias e grandes empresas, entender o Metasploit não é apenas questão de conhecimento técnico: é uma questão de gestão de risco. Ferramentas ofensivas como essa são usadas tanto por defensores quanto por atacantes. Quanto mais sua equipe conhece o funcionamento do Metasploit, melhor preparada estará para proteger ativos, validar controles e responder a incidentes.
O que é o Metasploit Framework
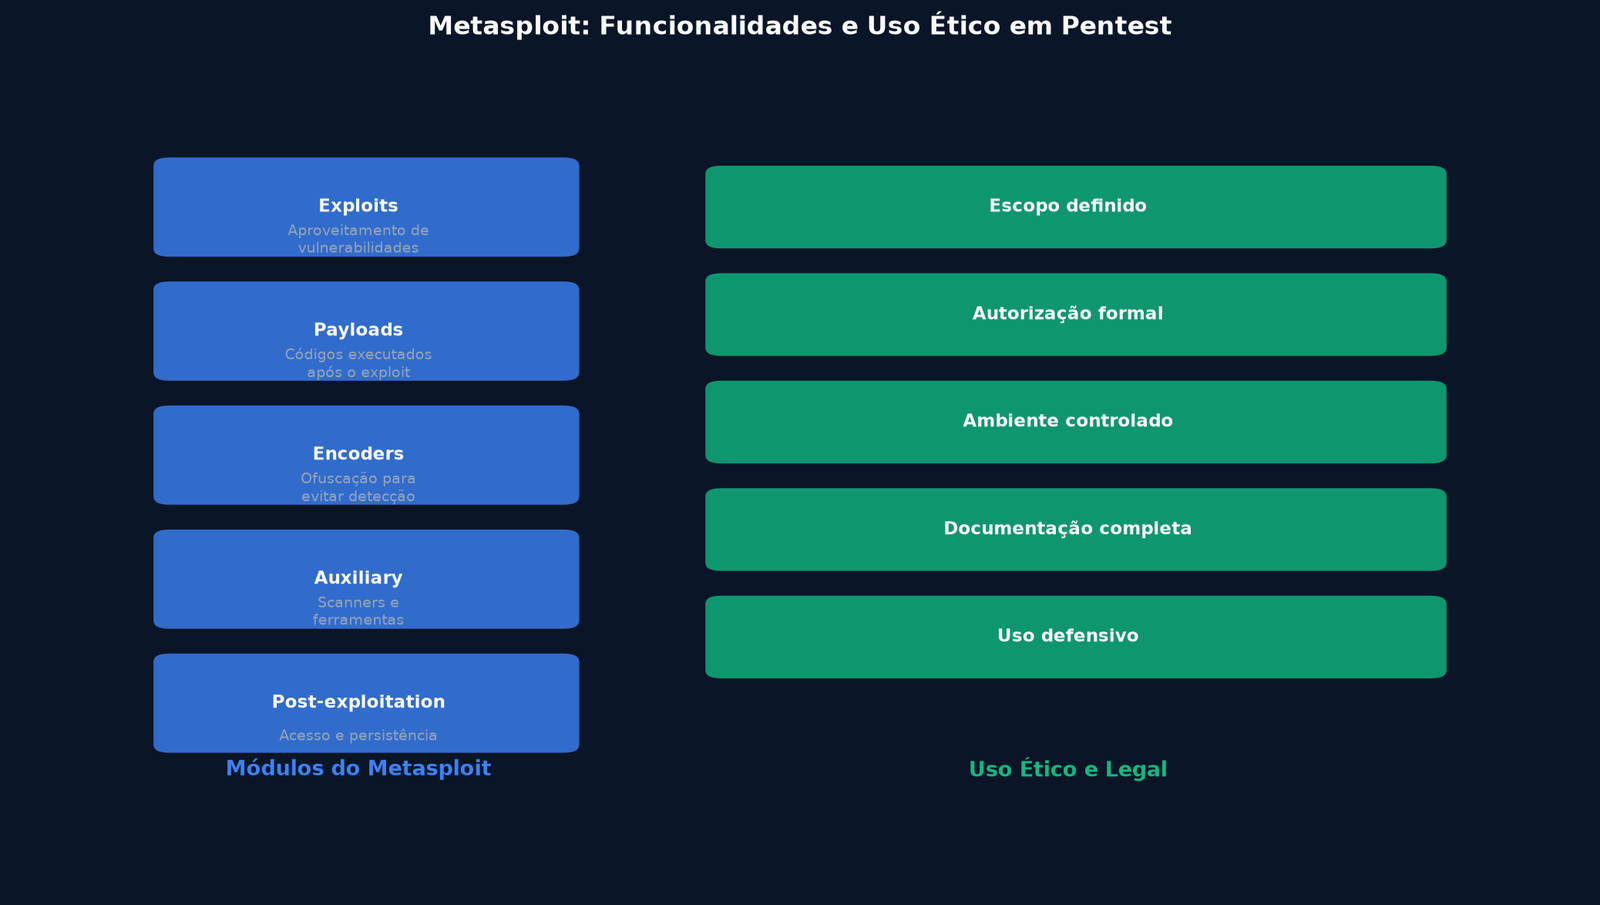
O Metasploit Framework (MSF) é uma plataforma open source para desenvolvimento, teste e execução de exploits. Ele reúne centenas de módulos prontos para simular ataques reais contra sistemas, aplicativos e redes corporativas.
Sua arquitetura modular permite combinar diferentes componentes:
- Exploits: Códigos que aproveitam vulnerabilidades específicas
- Payloads: Códigos executados após o exploit bem-sucedido
- Encoders: Ofuscam payloads para evitar detecção
- Auxiliary modules: Ferramentas complementares (scanners, sniffers)
- Post-exploitation: Módulos usados após o acesso inicial
Metasploit no contexto corporativo
Empresas de médio e grande porte utilizam o Metasploit em programas de segurança estruturados:
- Validação de controles de segurança e eficácia de patches
- Simulação de ataques reais em ambientes controlados
- Identificação de cadeias de kill chain completas
- Teste de resposta a incidentes e capacitação de equipes
- Conformidade com normas como PCI DSS, ISO 27001 e LGPD
Funcionalidades principais do Metasploit
1. Biblioteca de exploits
O framework conta com milhares de exploits para vulnerabilidades conhecidas em sistemas operacionais, aplicativos web, bancos de dados, dispositivos IoT e infraestrutura de rede. Cada exploit é associado a um CVE específico, permitindo mapear ameaças relevantes para o ambiente corporativo.
2. Payloads versáteis
Meterpreter é um dos payloads mais utilizados: oferece acesso remoto avançado com capacidade de escalonamento de privilégios, captura de tela, acesso a arquivos e execução de comandos no sistema alvo. Outros payloads incluem shells reversos e comandos específicos para validação de vulnerabilidades.
3. Post-exploitation
Após o acesso inicial, o Metasploit permite coletar informações adicionais, mover-se lateralmente pela rede, extrair credenciais e persistir no ambiente. Essas capacidades ajudam empresas a entender o impacto real de uma vulnerabilidade explorada.
4. Integração com Kali Linux
O Kali Linux é a distribuição padrão para testes de invasão e inclui o Metasploit pré-configurado. A integração entre ambos oferece centenas de ferramentas complementares: Nmap para reconhecimento, Burp Suite para testes web, John the Ripper para quebra de senhas e Wireshark para análise de tráfego.
5. Automação e scripting
O Metasploit suporta scripts em Ruby e recursos de automação para execução de testes em escala. Equipes de segurança podem criar rotinas de verificação recorrente e integrar o framework com ferramentas de pentest contínuo.
Uso ético e conformidade legal
O uso do Metasploit é legítimo quando realizado em ambientes autorizados. Empresas devem estabelecer regras claras de escopo, documentar testes e obter autorização formal antes de qualquer simulação de ataque.
O framework também é utilizado por equipes de ethical hacking para identificar fragilidades, validar controles e recomendar correções antes que criminosos explorem as mesmas vulnerabilidades.
Boas práticas para uso corporativo
- Defina escopo e regras de engajamento antes dos testes
- Execute testes em ambientes de homologação sempre que possível
- Documente todas as ações e resultados
- Integre achados ao programa de gestão de vulnerabilidades
- Treine equipes para interpretar relatórios e priorizar correções
Benefícios do pentest com Metasploit
- Identificação de vulnerabilidades antes de criminosos
- Validação de eficácia de patches e controles
- Redução de risco de incidentes e prejuízos operacionais
- Conformidade com normas de segurança e auditoria
- Conscientização técnica de equipes de TI e segurança
Como a Alliances Solutions pode ajudar
A Alliances Solutions oferece serviços profissionais de pentest e avaliação de vulnerabilidades utilizando metodologias comprovadas, incluindo frameworks como Metasploit e Kali Linux. Nossa equipe identifica riscos reais, documenta achados e recomenda ações corretivas prioritárias.
Entre em contato para agendar um pentest e fortaleça a segurança da sua empresa.
FAQ – Perguntas Frequentes
1. O que é o Metasploit?
É uma plataforma open source para desenvolvimento e execução de exploits, utilizada em pentest e validação de vulnerabilidades. Permite simular ataques reais em ambientes controlados.
2. Usar Metasploit é ilegal?
Não, quando utilizado em ambientes autorizados e com escopo definido. O uso malicioso para invasão de sistemas é crime previsto na Lei Geral de Proteção de Dados e no Código Penal brasileiro.
3. Qual a relação entre Metasploit e Kali Linux?
O Kali Linux inclui o Metasploit pré-instalado e configurado, oferecendo um ambiente completo para testes de invasão com centenas de ferramentas complementares.
4. O Metasploit funciona contra qualquer sistema?
Não. Exploits são específicos para versões e configurações de sistemas. A eficácia depende de vulnerabilidades conhecidas e não corrigidas no ambiente alvo.
5. A Alliances Solutions faz pentest com Metasploit?
Sim. Realizamos pentest profissionais utilizando Metasploit, Kali Linux e metodologias reconhecidas para identificar vulnerabilidades e recomendar correções prioritárias.
1 Comment
[…] já vêm pré-instaladas com uma variedade de ferramentas de penetração como Nmap, Metasploit e Burp Suite. No entanto, é benéfico personalizar suas VMs com ferramentas adicionais dependendo […]