
Gestão de Senhas Corporativas: Fechando Brechas Críticas de Segurança
O roubo de credenciais é o ponto de partida preferido de criminosos que realizam invasões a servidores corporativos. No entanto, muitas organizações negligenciam as políticas de autenticação e mantêm senhas padrão, repetidas entre sistemas e de baixa complexidade em suas equipes. Adotar diretrizes estruturadas de Gestão de senhas corporativas é o passo inicial indispensável para extinguir pontos de vulnerabilidade Críticos e blindar a identidade digital dos seus colaboradores.
Por Que a Gestão de Senhas Corporativas Falha Tanto?
Sem políticas e softwares adequados de Gestão de senhas corporativas, os colaboradores acabam recorrendo a atalhos arriscados para lidar com a fadiga de senhas: anotam senhas em planilhas sem criptografia, utilizam variações de dados fáceis de adivinhar (como nomes da empresa com ano atual) ou reutilizam a mesma credencial de login em serviços pessoais terceiros desprotegidos na nuvem.
Invasores profissionais exploram essa fragilidade por meio de ataques cibernéticos eficientes como “Credential Stuffing” (onde usam bancos de dados de vazamentos mundiais conhecidos para testar combinações em massa de e-mails e senhas de forma rápida e automatizada) e “Password Spraying” (onde testam senhas extremamente comuns em múltiplas contas corporativas simultaneamente).
Diretrizes de endurecimento publicadas no Microsoft Entra Blog, Okta Security Blog e no SailPoint Blog reforçam a necessidade de abandonar políticas antigas de trocas periódicas arbitrárias de senhas, priorizando o uso de cofres de senhas corporativos gerenciados, comprimento mínimo elevado de caracteres e, principalmente, autenticação multifator forte sem senha (passwordless / FIDO2 keys).
Aprofundamento Técnico: Auditando Complexidade com John the Ripper
Para identificar e corrigir senhas corporativas vulneráveis na sua infraestrutura corporativa local antes que atacantes as encontrem, os analistas de Blue Team realizam auditorias de força de senha extraindo hashes e submetendo-as a quebras de teste seguras com a ferramenta John the Ripper no Kali Linux.
1. Preparando o Arquivo de Hashes
Para auditar os hashes de contas locais do sistema operacional Linux que foram extraídos de maneira segura de um servidor de homologação da empresa, consolide os arquivos passwd e shadow em um único arquivo de quebra utilizando a ferramenta do John:
unshadow /etc/passwd /etc/shadow > hashes_to_audit.txt2. Executando a Auditoria de Quebra de Senha
Com o arquivo unificado estruturado, inicie a auditoria submetendo as hashes à quebra utilizando uma wordlist padrão de senhas comumente vazadas mundiais (como a rockyou.txt) para avaliar a complexidade real da base de usuários:
john --wordlist=/usr/share/wordlists/rockyou.txt hashes_to_audit.txtPara conferir os resultados consolidados e identificar quais usuários específicos escolheram termos de login extremamente fracos contidos em dicionários de vazamentos populares mundiais, execute:
john --show hashes_to_audit.txtOs usuários cujos acessos foram quebrados de forma ágil no teste preventivo recebem alertas automatizados para redefinir imediatamente suas credenciais sob novas políticas de segurança rígidas de controle de complexidade.
O Peso Estatístico das Credenciais Fracas nas Violações de Dados
Estudos indicam que políticas fracas de acessos continuam sendo a causa de perdas catastróficas em companhias globais de todos os ramos de atuação.
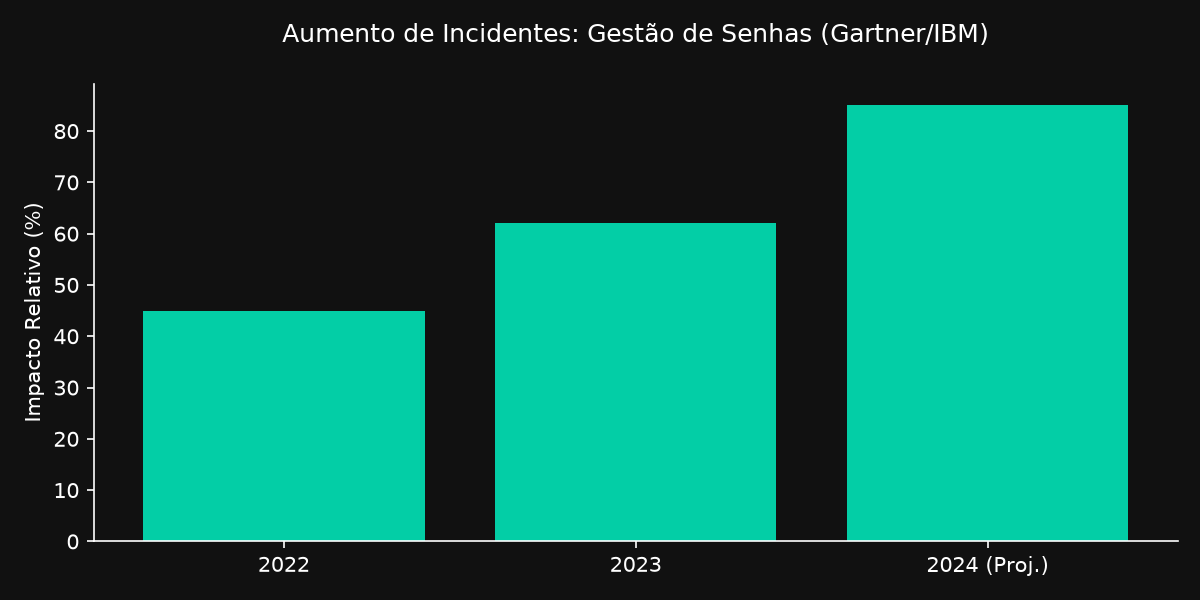
De acordo com diretrizes de governança cibernética de alta confiabilidade estabelecidas pelo órgão de segurança governamental dos EUA CISA, a grande maioria dos incidentes de acessos indesejados em sistemas corporativos ocorre pela facilidade de descoberta de credenciais fracas ou reutilizadas sem políticas de MFA adequadas.
IA, SOC e UEBA na Governança Inteligente de Identidades
Com a profusão de contas em nuvem, gerenciar de modo manual o ciclo de vida e a integridade das credenciais de usuários e prestadores de serviços tornou-se inviável. Sistemas modernos impulsionados por Agentes Autônomos de IA e UEBA executam a vigilância ativa das identidades de forma autônoma:
- Rotação e Auditoria de Senhas via IA: Agentes automatizados monitoram as bases de vazamentos mundiais constantemente em busca de domínios corporativos associados ao seu negócio, efetuando o bloqueio preventivo e rotação de senhas do usuário no Active Directory / Entra ID caso suas credenciais apareçam em qualquer leak externo.
- Autenticação Adaptativa Contextual (UEBA): IA analisa fatores logísticos e comportamentais (como geolocalização impossível de viagem, fuso horário e dispositivo) para exigir desafios extras de MFA ou impedir o login se o desvio comportamental do usuário for muito discrepante da sua linha de base.
- Governança de Identidades por IA: Automatiza concessões temporárias de privilégios elevados apenas quando necessário (Just-In-Time access), revogando acessos a sistemas confidenciais de forma autônoma após a conclusão de tarefas críticas de manutenção.
Sua Gestão de Identidades e Acessos Blindada com a Alliances
Garantir uma robusta Gestão de senhas corporativas e controle de acessos (IAM – Identity and Access Management) de classe empresarial vai além de impor regras complexas aos usuários: exige estruturar e unificar identidades sob plataformas sólidas de Single Sign-On (SSO), cofres de senhas organizacionais e MFA de alta resiliência.
A Alliances é o parceiro B2B ideal para implementar a transformação da segurança de identidades digitais na sua empresa. Nosso time técnico sênior realiza auditorias profundas de conformidade de acessos, integra seus sistemas de TI a plataformas líderes de mercado (como Microsoft Entra ID, Okta e Keycloak) e desenvolve arquiteturas de proteção adaptativa para que sua organização controle acessos com segurança máxima e agilidade operacional.
Controle a segurança das credenciais em sua TI de forma definitiva. Fale com os consultores seniores da Alliances hoje mesmo.
Conclusão
Fortalecer a autenticação e fechar as brechas de senhas é o primeiro e mais vital passo para blindar sua corporação contra ataques automatizados de invasão.
Para se aprofundar nas práticas de conformidade de dados cibernéticos mais recomendadas pelas normas de segurança de TI e pela LGPD, consulte nosso guia de boas práticas em: Cibersegurança para PMEs: Checklist Essencial de Proteção e o Papel da IA em 2024.