
Fraude do CEO (BEC): Como Bloquear Ataques Direcionados a Executivos
A Fraude do CEO, também conhecida como Business Email Compromise (BEC), é um dos ataques cibernéticos mais devastadores e silenciosos do cenário atual. Ao contrário de ataques que exploram vulnerabilidades de software diretamente, o BEC manipula o comportamento humano por meio de engenharia social avançada, falsificação de identidade (spoofing) e comprometimento de contas corporativas legítimas, gerando prejuízos bilionários para organizações em todo o mundo corporativo.
Como Funciona a Anatomia do Ataque de BEC
Nesse golpe altamente direcionado, os invasores coletam informações detalhadas sobre a hierarquia da empresa, rotinas financeiras e parcerias estratégicas através de fontes abertas (OSINT). Com esses dados, eles assumem a identidade de executivos de alto escalão (C-level), como o Diretor Executivo (CEO) ou o Diretor Financeiro (CFO).
Utilizando e-mails com domínios visualmente idênticos aos legítimos (typosquatting) ou invadindo de fato contas reais através de credenciais vazadas, os criminosos solicitam transferências bancárias urgentes, alterações em dados cadastrais de fornecedores ou o envio de relatórios fiscais e propriedade intelectual altamente sensível.
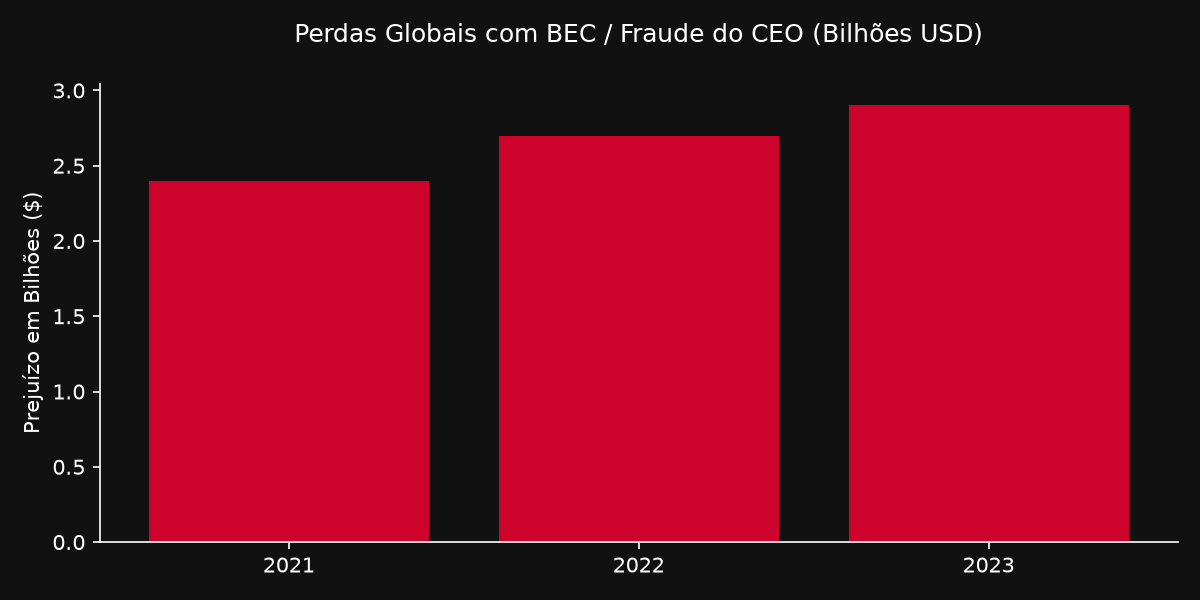
O Impacto Financeiro Global (Dados FBI)
Os números comprovam a gravidade da situação. De acordo com relatórios anuais, o BEC continua a liderar os índices de perdas financeiras brutas no ecossistema global de ameaças corporativas, superando amplamente as perdas decorrentes de ransomwares tradicionais devido à facilidade de evasão de defesas convencionais.
Análise Técnica de Cabeçalhos e Auditoria com Kali Linux
Para detectar e rastrear tentativas de spoofing de e-mail e técnicas de falsificação de identidade, engenheiros de segurança utilizam ferramentas profissionais no Kali Linux ou Parrot OS. Um dos primeiros passos em uma investigação forense de e-mail é analisar os registros DNS e a integridade dos cabeçalhos SMTP.
Auditoria de Registros DNS de Proteção (SPF, DKIM e DMARC)
Usando o terminal do Kali Linux, um analista de segurança executa o comando dig para validar se o domínio do remetente possui políticas rigorosas de proteção configuradas corretamente:
# Verifica o registro SPF (Sender Policy Framework)
dig txt alliances.com.br +short

# Verifica a existência e configuração do registro DMARC
dig txt _dmarc.alliances.com.br +short
Esses registros determinam quais servidores IP estão autorizados a enviar e-mails em nome daquele domínio e como o servidor de destino deve lidar com mensagens que falharem na validação (por exemplo, aplicando quarentena ou rejeição).
Análise de Cabeçalho SMTP com Wireshark
Durante uma auditoria ativa de tráfego de rede, podemos interceptar e analisar a comunicação do servidor de e-mail utilizando o Wireshark ou analisar os cabeçalhos brutos da mensagem recebida em busca de discrepâncias. Elementos fundamentais a serem examinados incluem:
- Return-Path vs. From: Incoerências gritantes entre o remetente exibido na interface gráfica do usuário (From) e o endereço real de retorno (Return-Path).
- Received-SPF e Authentication-Results: Resultados que revelem falhas graves como
spf=failoudkim=fail, que indicam que a mensagem foi gerada fora da infraestrutura oficial autorizada. - Received Headers Chain: Rastreamento de cada servidor pelo qual o e-mail transitou, identificando IPs de países que não condizem com a operação normal do executivo.
IA e Automação: O Bloqueio em Tempo Real por Agentes de IA
Como o BEC frequentemente não utiliza anexos maliciosos nem links com malwares conhecidos, as soluções antivírus e os gateways de e-mail tradicionais são contornados com facilidade. A resposta de vanguarda baseia-se no uso de Agentes Autônomos de IA totalmente integrados aos fluxos corporativos.
Esses agentes de IA operam de ponta a ponta no monitoramento contínuo das comunicações:
- Análise Semântica por NLP (Processamento de Linguagem Natural): A IA avalia o tom, a urgência e o estilo de escrita em tempo real. Padrões linguísticos atípicos que envolvam comandos de “confidencialidade extrema”, “pressão temporal” ou solicitações financeiras anômalas disparam alertas de risco.
- Integração com Pipelines SOC e Automação de Incidentes: No momento em que um e-mail com suspeita de BEC é identificado, agentes autônomos realizam triagem instantânea, extraindo metadados, consultando bases de inteligência de ameaças globais e movendo automaticamente a mensagem para a quarentena em toda a organização.
- Auto-Remediação de Contas Comprometidas: Se um e-mail suspeito for disparado de uma conta interna legítima, o agente de IA pode revogar imediatamente as sessões ativas do usuário, acionar uma alteração forçada de senha e notificar a equipe de resposta a incidentes de forma totalmente autônoma.
Alliances: Sua Parceira B2B Estratégica em Cibersegurança
Implementar defesas robustas contra golpes avançados como o BEC, configurar adequadamente políticas de SPF/DKIM/DMARC e adotar plataformas corporativas de e-mail seguras integradas com IA são tarefas altamente complexas. A conformidade rígida exigida pela LGPD (Lei Geral de Proteção de Dados) impõe uma responsabilidade legal enorme sobre as empresas.
A Alliances posiciona-se como o parceiro ideal B2B para desenhar e implantar sua arquitetura de segurança digital de ponta. Nossa equipe de especialistas realiza uma análise minuciosa de toda a sua infraestrutura de e-mails, conduz testes de invasão e simulações de engenharia social focadas no board executivo, e implementa as soluções mais inovadoras do mercado com monitoramento e suporte especializado contínuos.
Não exponha a saúde financeira e reputacional da sua diretoria aos riscos cibernéticos. Entre em contato com os especialistas da Alliances hoje mesmo e blinde sua empresa de ponta a ponta.
Conclusão
Garantir a autenticidade de cada comunicação interna é o único caminho seguro para evitar perdas financeiras catastróficas. Para aprofundar-se em dados estatísticos e tendências globais de ameaças cibernéticas estruturadas, consulte o Centro de Queixas de Crimes na Internet do FBI (IC3).
Não deixe que vulnerabilidades na governança digital fragilizem seu negócio. Descubra as melhores práticas de proteção e conformidade para a era moderna acessando nosso guia exclusivo: Cibersegurança para PMEs: Checklist Essencial de Proteção e o Papel da IA em 2024.