


Configurando Failover e Load Balance no pfSense: Um Guia Prático
Resumo rápido
- Failover: um link fica de reserva e assume quando o principal cai.
- Load balance: os links dividem as conexões ao mesmo tempo.
- No pfSense, os dois são configurados em System > Routing > Gateway Groups, pelos Tiers.
- A regra de firewall da LAN precisa usar o Gateway Group para o tráfego seguir a política.
Introdução ao pfSense: O Que É e Suas Vantagens
O pfSense é uma solução de firewall e roteamento de código aberto que se destaca por sua flexibilidade e robustez. Esta plataforma é amplamente adotada por pequenas e médias empresas, bem como por instituições religiosas, incluindo igrejas evangélicas, que buscam um gerenciamento eficaz da segurança de seus dados e da sua conexão com a internet. O pfSense oferece um conjunto abrangente de funcionalidades que permitem não apenas a proteção de redes, mas também a otimização da performance através de sistemas de balanceamento de carga e failover.
Uma das principais vantagens do pfSense é a sua capacidade de proteger dados sensíveis. Com o aumento das ameaças cibernéticas, garantir a segurança na navegação tornou-se uma prioridade para muitas organizações. O pfSense, com seu firewall avançado, é capaz de monitorar e controlar o tráfego de rede, bloqueando acessos indevidos e garantindo que informações confidenciais permaneçam seguras. Além disso, a solução permite o uso de VPNs (redes privadas virtuais), proporcionando conexões seguras em ambientes de trabalho remoto.
Outra característica relevante do pfSense é a sua eficiência na gestão de múltiplos links de internet. Com a implementação de estratégias de failover e balanceamento de carga, as empresas conseguem garantir uma conexão de internet estável e rápida, o que é essencial para a continuidade dos negócios. O balanceamento de carga permite distribuir o tráfego de rede de maneira uniforme entre diferentes conexões, evitando congestionamentos e melhorando a experiência do usuário. Ao mesmo tempo, o failover assegura que, em caso de falha em uma conexão, outra link seja automaticamente ativado, evitando interrupções indesejadas.
Portanto, o pfSense surge como uma solução viável e poderosa para aqueles que buscam segurança digital e otimização do uso da internet, consolidando seu papel fundamental em diversas organizações.
Benefícios do pfSense para Empresas e Instituições Religiosas
O pfSense é uma solução altamente eficaz para empresas e instituições religiosas que buscam otimizar a segurança de suas redes e garantir o funcionamento contínuo de suas operações diárias. Uma das principais vantagens do pfSense é a sua capacidade de proteger dados sensíveis, que são frequentemente armazenados em ambientes empresariais e religiosos. Através de recursos avançados de firewall e VPN, o pfSense cria um escudo robusto contra ameaças cibernéticas, assegurando que informações críticas permaneçam protegidas contra acesso não autorizado.
Além da segurança, o pfSense também possibilita uma gestão eficiente de acessos à internet. As empresas podem definir políticas claras de uso, garantindo que os funcionários e membros das instituições religiosas tenham acesso apenas ao que é relevante para suas atividades. Isso é particularmente útil para minimizar distrações e aumentar a produtividade. As ferramentas de controle de acesso do pfSense, que incluem autenticação e gerenciamento de usuários, permitem um nível de supervisão que se alinha às diretrizes organizacionais.
A priorização da largura de banda é outro benefício significativo que o pfSense oferece. Em ambientes onde o tempo de resposta da internet é crucial, como em reuniões online ou transmissões ao vivo, o pfSense pode ser configurado para garantir que a aplicação crítica receba a largura de banda necessária. A implementação de QoS (Quality of Service) permite que as organizações determinem quais aplicações devem ter prioridade, garantindo uma experiência de navegação mais fluida e eficiente. Exemplos de empresas e instituições religiosas que implementaram com sucesso o pfSense mostram como essa ferramenta não apenas melhora a segurança, mas também aumenta a eficiência operacional. Tais benefícios fazem do pfSense uma escolha vantajosa e estratégica para manter a integridade e a funcionalidade das redes em diversos contextos.
Passo a Passo para Configuração de Failover e Load Balance no pfSense
Para configurar failover e load balance no pfSense, comece acessando o painel de controle. Utilize um navegador da web e insira o endereço IP do pfSense. Após a autenticação, você será direcionado ao painel principal. O primeiro passo na configuração é garantir que as interfaces de rede estejam devidamente configuradas. Vá para a aba Interfaces e selecione as interfaces que você irá usar para a conexão de internet e para a rede interna. Certifique-se de que todas as interfaces estejam habilitadas e com as configurações IP corretas.
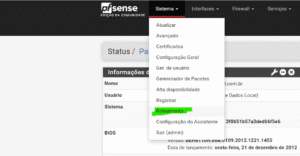
Uma vez que as interfaces estão configuradas, avance para as opções de Gateway. Acesse System > Routing > Gateways para adicionar os gateways aos quais o pfSense irá encaminhar o tráfego. Estabeleça prioridades para cada gateway, pois isso permitirá ao sistema determinar qual utilizar em caso de falha. Utilize o botão Add Gateway para adicionar novos gateways, e na configuração, defina o Monitor IP para que o pfSense possa verificar a conectividade.
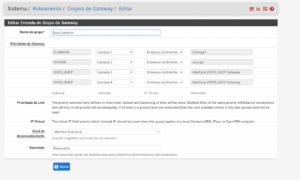
Depois de configurar os gateways, prossiga para as regras de load balancing no Firewall. Acesse Firewall > Rules e clique na aba LAN para criar uma nova regra. As regras de firewall são essenciais para permitir que o tráfego flua adequadamente entre as interfaces. Na configuração da regra, escolha o seu grupo de gateways previamente criado para que o pfSense possa distribuir o tráfego entre eles. Salve e aplique as mudanças.
Por fim, é fundamental realizar testes para assegurar que a configuração está funcionando conforme o esperado. Monitore a conectividade dos gateways em Status > Gateways (aba Gateway Groups para ver o grupo). Verifique se o failover e o load balance estão ativos realizando desconexões controladas e observando a resposta do sistema. Essas etapas são essenciais para garantir uma rede robusta e resiliente.
Comandos úteis no shell do pfSense (opção 8 no console ou Diagnostics > Command Prompt):
# status de cada gateway (latência, perda, online/offline)
pfSsh.php playback gatewaystatus

# tabela de rotas atual (confira o default gateway)
netstat -rn -f inet

# regras ativas com route-to (devem apontar para o gateway group)
pfctl -sr | grep route-to

# testar a saída por um link específico (troque pelo IP da WAN2)
ping -c 4 -S 203.0.113.10 8.8.8.8
Fonte: Netgate Docs – Multi-WAN.
| Configuração do Gateway Group | Resultado |
|---|---|
| WAN1 e WAN2 no mesmo Tier (ex.: Tier 1 e Tier 1) | Load balance: as conexões são distribuídas entre os links |
| WAN1 no Tier 1 e WAN2 no Tier 2 | Failover: a WAN2 só é usada se a WAN1 cair |
| WAN1 e WAN2 no Tier 1, WAN3 no Tier 2 | Balanceamento entre WAN1 e WAN2, com WAN3 como reserva |
Fonte: Netgate Docs – Gateway Groups.
| Trigger Level | Quando o link é considerado indisponível |
|---|---|
| Member Down | Somente quando o monitor (dpinger) perde totalmente a resposta |
| Packet Loss | Quando a perda de pacotes passa do limite configurado |
| High Latency | Quando a latência passa do limite configurado |
| Packet Loss or High Latency | Em qualquer uma das duas situações |
Por Que Escolher a Alliances para Implementação do pfSense
A escolha da Alliances para a implementação e instalação do pfSense destaca-se pela especialização e experiência que a empresa possui nesse segmento. A equipe da Alliances conta com profissionais altamente capacitados, que não apenas dominam as nuances do pfSense, mas também compreendem as singularidades do ambiente de cada cliente. Essa combinação de know-how técnico e foco nas necessidades específicas dos clientes permite à empresa oferecer soluções que realmente atendem às expectativas e desafios apresentados.
A personalização das soluções é outro ponto forte da Alliances. Ao iniciar um projeto, a equipe realiza um diagnóstico completo da infraestrutura existente, bem como das metas de negócio do cliente. Isso assegura que as implementações do pfSense sejam feitas de forma a otimizar significativamente o desempenho da rede, garantindo que o failover e o load balancing sejam configurados de maneira a oferecer a máxima eficiência e segurança. Os profissionais da Alliances estão sempre atualizados com as últimas tendências e atualizações do pfSense, o que garante que os clientes tenham acesso às melhores práticas do mercado.
Além disso, a Alliances oferece suporte contínuo após a implementação. Essa preocupação com a manutenção da infraestrutura e a resolução de eventuais problemas garante uma maior tranquilidade aos seus clientes. Um dos aspectos que mais impressiona são os depoimentos de clientes satisfeitos, que frequentemente relatam como a intervenção da Alliances não só melhorou a confiabilidade de suas redes, mas também ampliou a capacidade de resposta às demandas do mercado. Essa experiência positiva se traduz em parcerias duradouras, onde a confiança e a eficácia são pilares fundamentais da relação entre a Alliances e seus clientes. Leio também: PfSense CE vs. Plus: O Guia Definitivo do Firewall e Roteador para Sua Rede
Perguntas Frequentes
Qual a diferença entre failover e load balance?
No failover, um link fica de reserva e só assume quando o principal cai. No load balance, os dois links são usados ao mesmo tempo, dividindo as conexões. No pfSense, isso é definido pelos Tiers do Gateway Group.
Preciso de dois provedores diferentes?
É o recomendado. Com operadoras e, se possível, meios físicos diferentes (fibra e rádio, por exemplo), uma falha na rede de um provedor não derruba os dois links.
O load balance soma a velocidade dos links?
Não para uma única conexão. O pfSense distribui conexões diferentes entre os links, então a banda total aumenta para vários usuários, mas um download isolado continua limitado à velocidade de um link.
Por que alguns sites deslogam com load balance?
Sites de banco e sistemas que amarram a sessão ao IP podem estranhar a troca de link. A solução é marcar “Use Sticky Connections” em System > Advanced > Miscellaneous ou criar regras que forcem esses destinos por um único gateway.
Como testar se o failover está funcionando?
Acompanhe Status > Gateways, desconecte o cabo da WAN principal e confira se a navegação continua pela secundária. Depois, reconecte e verifique se o tráfego volta ao link principal.
1 Comment
[…] para Alta Disponibilidade: Garante conectividade ininterrupta com Failover (troca automática para um link de backup em caso de falha) e Load Balance (distribuição […]