O Burp Suite é o canivete suíço definitivo para segurança de aplicações web e APIs. Desenvolvido pela PortSwigger, ele funciona como um interceptador inteligente entre o navegador e o servidor web, permitindo capturar, analisar e modificar todo o tráfego HTTP/HTTPS em tempo real para identificar falhas críticas como SQL Injection, Cross-Site Scripting (XSS), IDOR e […]
O Nmap (Network Mapper) é a ferramenta de código aberto mais utilizada no mundo para descoberta de ativos, varredura de portas e auditoria de vulnerabilidades em redes corporativas. Criado por Gordon Lyon (Fyodor), o Nmap é um pilar indispensável tanto para administradores de infraestrutura quanto para analistas de segurança ofensiva em sistemas operacionais como Kali […]
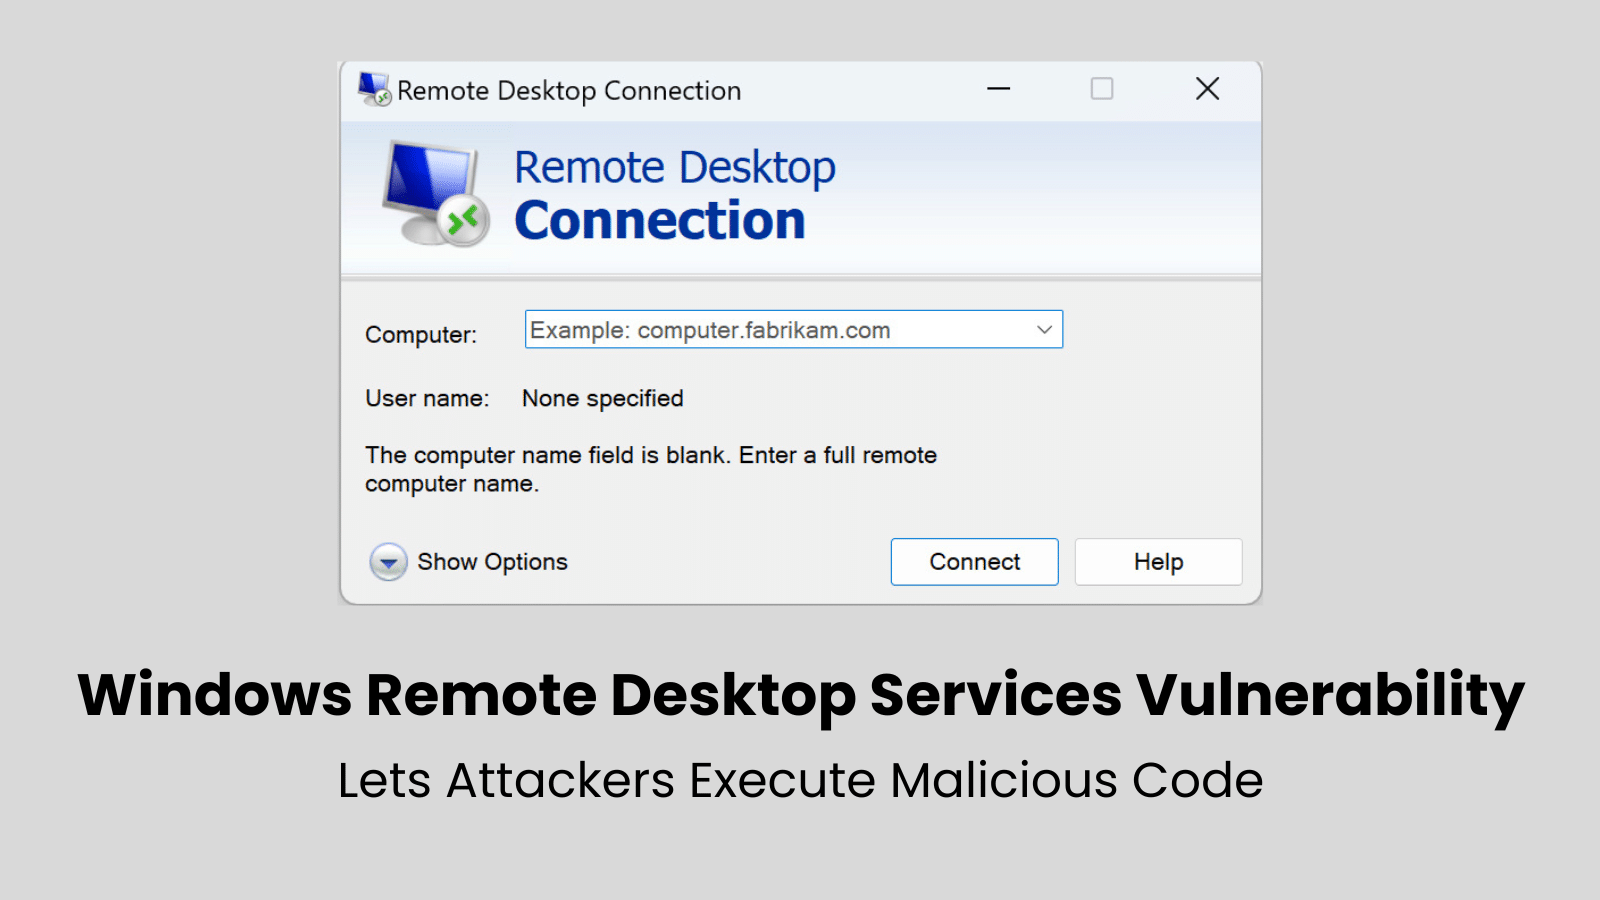
Vulnerabilidade Crítica nos Serviços de Área de Trabalho Remota do Windows: O Que Você Precisa Saber Introdução Recentemente, pesquisadores de segurança identificaram uma vulnerabilidade crítica nos Serviços de Área de Trabalho Remota (RDP) do Windows, que pode permitir que atacantes não autenticados executem código remotamente em sistemas afetados. Este alerta destaca a necessidade urgente […]
Introdução Na era digital, a quantidade de informações disponíveis na internet é imensa. No entanto, encontrar dados específicos pode ser uma tarefa desafiadora. É aqui que entram os Google Dorks. Mas o que exatamente são eles? Em termos simples, Google Dorks são consultas de pesquisa avançadas que permitem que você encontre informações específicas no Google […]
Introdução ao Social Engineering Google Dorks Toolkit (SET) O Social Engineering Toolkit (SET) é uma ferramenta projetada para ajudar profissionais de segurança cibernética a simular ataques de
Introdução aos Google Dorks Os Google Dorks, também conhecidos como “Google hacking”, referem-se a uma técnica de pesquisa avançada que utiliza operadores específicos do mecanismo de busca Google para localizar informações que muitas vezes estão ocultas ou que não são facilmente acessíveis por meio de buscas comuns. Esta prática permite que usuários explorem atributos menos […]
O Metasploit Framework (MSF) é a plataforma de testes de intrusão mais respeitada e utilizada do planeta. Ele permite que analistas de segurança, pentesters e administradores de rede simulem ataques cibernéticos reais, validem a eficácia de defesas perimetrais e comprovem a criticidade de falhas antes que agentes mal-intencionados as explorem. O Que É o Metasploit […]
Introdução O Wireshark é a ferramenta de análise de pacotes mais utilizada no mundo para segurança de redes. Profissionais de TI, equipes de resposta a incidentes e especialistas em pentest dependem dele para inspecionar tráfego em tempo real, identificar anomalias e diagnosticar vulnerabilidades em ambientes corporativos. Infográfico: Wireshark – Análise de redes e segurança Para […]
Introdução ao Ataque Hacker No cenário contemporâneo de segurança cibernética, um evento notável foi o ataque hacker realizado por Israel contra a central de pagers do Hezbollah. Esta ação não apenas destaca as capacidades sofisticadas das operações cibernéticas de Israel, mas também levanta questões sobre a eficácia e a segurança das comunicações utilizadas por organizações […]
A era digital trouxe inúmeras vantagens para a prática da advocacia, simplificando processos, melhorando a comunicação e tornando a pesquisa jurídica mais acessível do que nunca. No entanto, com essa revolução tecnológica veio também uma ameaça crescente: a falta de segurança cibernética e a exposição de dados sensíveis. Neste artigo, discutiremos a importância da cibersegurança […]