
Criptografia de E-mail: Garantindo a Privacidade e Segurança de Dados
O envio e o tráfego diário de contratos comerciais, relatórios financeiros e dados de clientes exigem que a Criptografia de E-mail seja tratada como um pilar de segurança indispensável. Diante de vazamentos massivos de dados corporativos, garantir que as comunicações confidenciais permaneçam inacessíveis a terceiros não autorizados é um requisito operacional e legal fundamental.
Como Funciona a Criptografia de E-mail na Prática
Muitas organizações operam sob a falsa premissa de que o tráfego de e-mail é inerentemente seguro. Sem o uso de criptografia robusta de ponta a ponta, os e-mails são transmitidos em texto claro (plain text), o que significa que podem ser capturados e lidos por qualquer agente posicionado entre o remetente e o destinatário.
A criptografia atua aplicando algoritmos matemáticos complexos para converter o conteúdo legível em um formato codificado (ciphertext). Apenas os detentores da chave criptográfica correspondente conseguem decifrar a mensagem, anulando tentativas de espionagem industrial, furto de propriedade intelectual e vazamento de informações sigilosas.
Riscos de Interceptação de Dados em Trânsito
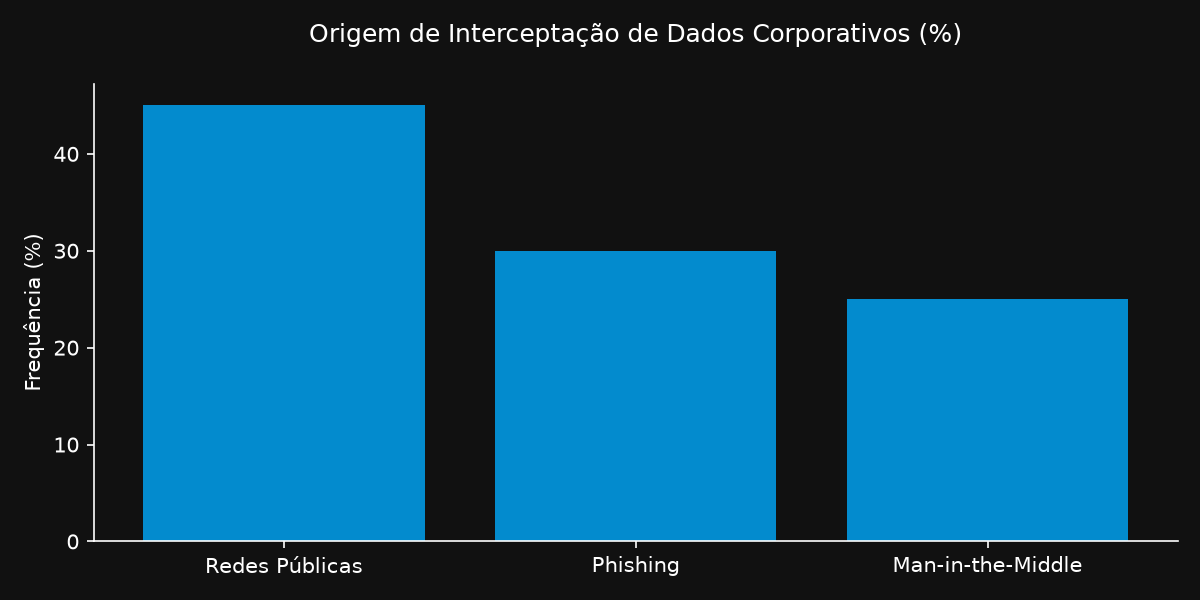
A interceptação de dados pode ocorrer de diversas formas, sendo as redes Wi-Fi públicas ou mal configuradas o cenário perfeito para a execução de interceptações. Sem protocolos criptográficos ativos, todas as comunicações corporativas ficam expostas à escuta clandestina direta na camada de rede.
Passo a Passo de Auditoria e Teste de Redes com Kali Linux
Para atestar a fragilidade de canais sem criptografia e avaliar a postura de defesa de uma empresa, os profissionais de segurança realizam simulações de ataques de interceptação utilizando ferramentas nativas do Kali Linux e do Parrot OS.
Simulação de Ataque Man-in-the-Middle (MitM) e Sniffing com Ettercap
Um dos testes fundamentais para certificar se os servidores de e-mail estão aceitando tráfego sem criptografia TLS é a simulação de envenenamento de cache ARP. Através do terminal do Kali Linux, um analista executa o Ettercap para realizar essa simulação:
# Executa o ettercap em modo texto, visando o IP do cliente e do gateway para interceptar tráfego
ettercap -T -q -M arp:remote /192.168.1.50/ /192.168.1.1/
Com o ataque em execução, todo o tráfego entre o dispositivo de teste (192.168.1.50) e o gateway passa pela máquina do auditor. Se os protocolos de envio de e-mail como SMTP (porta 25), POP3 (porta 110) ou IMAP (porta 143) forem utilizados sem TLS/SSL, os dados serão capturados em texto plano.
Análise Forense e Monitoramento de Pacotes no Wireshark
Utilizando o Wireshark para analisar a captura de pacotes realizada durante o teste de tráfego de e-mail, os engenheiros aplicam filtros específicos para validar a criptografia do tráfego:
# Filtro para identificar conexões de e-mail legadas não criptografadas
tcp.port == 25 or tcp.port == 110 or tcp.port == 143

# Filtro para analisar conexões SMTP seguras
tcp.port == 465 or tcp.port == 587
Ao selecionar uma conexão não criptografada e usar a função “Follow TCP Stream”, os dados completos do e-mail (incluindo o corpo da mensagem, credenciais de login codificadas em Base64 e anexos inteiros) tornam-se imediatamente legíveis na tela, evidenciando a necessidade absoluta da criptografia de e-mail.
IA e Automação: Como Agentes de IA Otimizam a Segurança do Tráfego
Embora protocolos tradicionais como PGP (Pretty Good Privacy) ou S/MIME ofereçam excelente proteção, a sua implementação e gestão manual de chaves privadas e públicas costuma ser complexa para os usuários finais, resultando em desuso ou erros de configuração.
Os Agentes Autônomos de IA removem essa barreira operacional de maneira inovadora:
- Data Loss Prevention (DLP) Dinâmico Baseado em Contexto: A IA analisa em tempo real o conteúdo de cada e-mail e anexo que está sendo preparado para envio. Ao detectar dados sensíveis corporativos, CPFs, dados bancários ou segredos industriais, o agente aplica a criptografia de forma totalmente automatizada e transparente.
- Orquestração e Rotação de Chaves Criptográficas: Agentes inteligentes gerenciam o ciclo de vida das chaves e certificados de segurança de maneira contínua, revogando credenciais expiradas e distribuindo chaves de decodificação de forma segura sem requerer intervenção humana.
- Remediação e Triagem Automatizada em Pipelines de SOC: Se um e-mail sem criptografia contendo dados confidenciais for enviado acidentalmente, a IA intercepta o tráfego de saída, bloqueia a mensagem, notifica o remetente sobre as diretrizes de conformidade e gera logs detalhados de auditoria.
Alliances: Parceria Estratégica em Cibersegurança e Conformidade LGPD
Garantir que as informações que transitam diariamente por e-mail estejam protegidas por criptografia forte é uma obrigação estrita de compliance segundo a LGPD (Lei Geral de Proteção de Dados). Multas severas e vazamentos reputacionais irreparáveis espreitam as empresas que não adotam arquiteturas modernas de proteção de dados.
A Alliances é a parceira B2B definitiva para auditar, estruturar e proteger seu fluxo de comunicações digitais. Nossa equipe realiza testes de intrusão rigorosos em sua rede, configura gateways de e-mail avançados com TLS forçado e implementa ferramentas de criptografia ponta a ponta simplificadas para seus colaboradores, mitigando integralmente os riscos de vazamento de informações.
Não coloque os dados e segredos do seu negócio em perigo. Fale agora mesmo com os especialistas de segurança da Alliances e projete um ecossistema digital imune a interceptações.
Conclusão
A criptografia de e-mail de ponta a ponta deixou de ser um recurso opcional e tornou-se um requisito vital de sobrevivência corporativa. Para compreender a fundo as melhores práticas globais de segurança aplicadas ao ecossistema Microsoft Cloud, confira a documentação oficial sobre Microsoft Cloud Security.
Garantir a privacidade do e-mail é apenas uma das camadas fundamentais de proteção. Descubra como estruturar uma governança de segurança completa para o seu negócio acessando nosso artigo especializado: Cibersegurança para PMEs: Checklist Essencial de Proteção e o Papel da IA em 2024.