
Segurança em IoT: Como Proteger Dispositivos Conectados na Rede
Com a rápida digitalização de escritórios e plantas industriais, a Segurança em IoT (Internet das Coisas) deixou de ser um detalhe secundário de TI e transformou-se em uma prioridade estratégica de defesa corporativa. Dispositivos “inteligentes” conectados agora habitam o núcleo de redes empresariais, representando, simultaneamente, inovação operacional e grandes superfícies de ataque para invasões cibernéticas.
Como Dispositivos IoT Atuam como Backdoors na Rede
De câmeras de monitoramento IP, sensores de presença e impressoras de rede até centrais inteligentes de climatização e Smart TVs em salas de reunião, esses dispositivos são desenhados com foco exclusivo na facilidade de uso e conectividade. No entanto, a segurança deles é amplamente negligenciada pelos fabricantes durante o desenvolvimento de hardware e firmware.
Invasores cibernéticos exploram ativamente essas falhas — como firmwares desatualizados que contêm vulnerabilidades conhecidas ou o uso de senhas padrão de fábrica difíceis de alterar — para comprometer esses dispositivos periféricos. Uma vez que o invasor domina um dispositivo IoT conectado à rede corporativa principal, ele executa movimentos laterais silenciosos para alcançar servidores de dados, bancos de dados sigilosos e sistemas ERP corporativos.
O Crescimento Alarmante de Ataques a Redes IoT
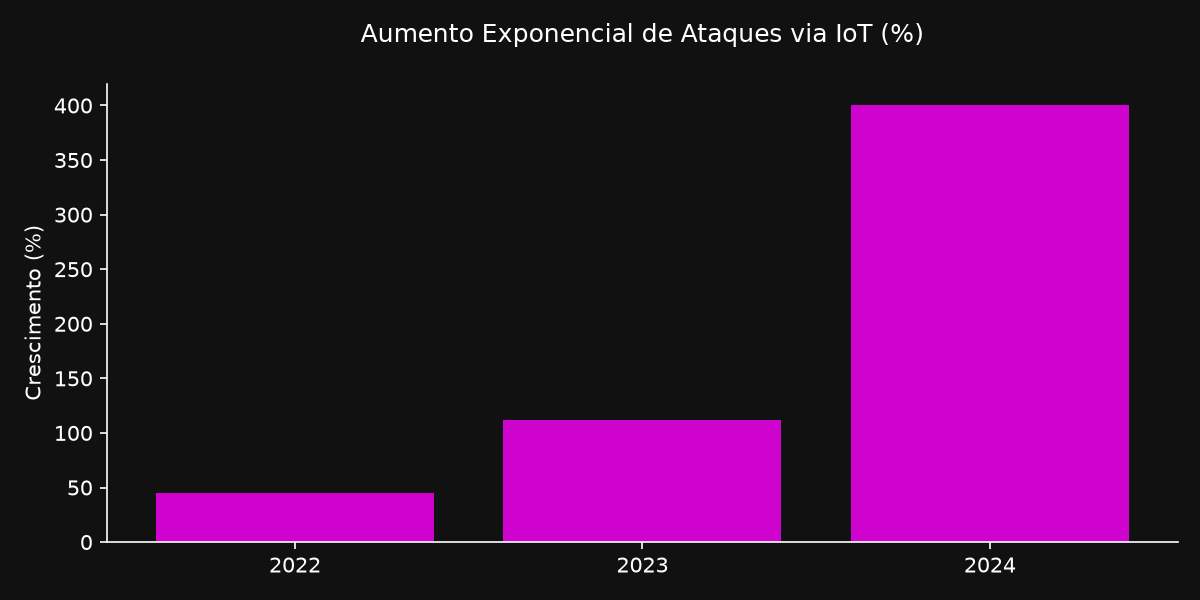
Pesquisas mostram que o número de incidentes de segurança cibernética que envolvem dispositivos inteligentes cresce de maneira exponencial. Grupos cibercriminosos utilizam exércitos de dispositivos IoT desprotegidos para criar redes zumbis (botnets) maciças, empregando-as em ataques distribuídos de negação de serviço (DDoS) ou em campanhas silenciosas de infiltração de dados e ransomware.
Passo a Passo de Auditoria Técnica e Varredura com Kali Linux
Para identificar dispositivos de Internet das Coisas desprotegidos ou vulneráveis dentro da rede corporativa de uma empresa, engenheiros de segurança cibernética realizam rotinas completas de auditoria de ativos e detecção de portas abertas usando ferramentas profissionais do Kali Linux ou Parrot OS.
Mapeamento de Ativos IoT e Portas Abertas com o Nmap
O Nmap é a ferramenta mestre para auditoria de redes. Ele permite mapear todos os dispositivos conectados na sub-rede e identificar serviços que estejam ativos em portas inseguras (como interfaces de administração Web vulneráveis):
# Realiza uma varredura silenciosa (SYN scan) na rede interna buscando identificar sistemas operacionais e versões de serviços ativos nos hosts IoT
sudo nmap -sS -O -sV 192.168.1.0/24
Os analistas prestam atenção especial a portas de administração comuns expostas em dispositivos IoT, como a porta HTTP/HTTPS (80, 8080, 443), SSH (22) ou Telnet (23). Encontrar serviços desatualizados rodando nessas portas aponta portas de entrada potenciais para ataques.
Auditoria de Vulnerabilidades e Exploits com Metasploit Framework
Se o Nmap identificar um dispositivo inteligente executando um firmware desatualizado com uma vulnerabilidade conhecida (CVE), os auditores utilizam o Metasploit Framework para confirmar se a falha pode ser usada para obter controle não autorizado da máquina em ambiente de testes seguro:
# Inicializa o terminal do Metasploit Framework
msfconsole

# Pesquisa módulos de exploit voltados para marcas de roteadores ou câmeras IP mapeadas na rede corporativa
search type:exploit platform:linux iot
O teste de exploração controlada valida as brechas de segurança antes que criminosos possam explorá-las, permitindo que a equipe de infraestrutura de TI aplique mitigações e patches com agilidade.
IA e Automação: Defesa Autônoma de Perímetros IoT
Gerenciar manualmente centenas ou milhares de dispositivos inteligentes heterogêneos distribuídos geograficamente é inviável para equipes de TI tradicionais. Por esse motivo, as defesas mais eficazes baseiam-se em Agentes Autônomos de IA de proteção de rede.
Esses agentes de segurança automatizam defesas complexas de ponta a ponta:
- Microsegmentação Dinâmica de Redes: Agentes de IA detectam a natureza de cada novo dispositivo que entra no ecossistema e criam sub-redes virtuais (VLANs) isoladas automaticamente. Desse modo, uma impressora inteligente ou câmera IP fica impossibilitada de se comunicar com os servidores confidenciais da empresa.
- Análise de Comportamento e Baseline de Rede: A IA monitora os pacotes enviados pelos dispositivos IoT continuamente. Se um termostato inteligente que envia apenas alguns kilobytes por dia de repente tentar enviar gigabytes de tráfego para um IP externo suspeito, a IA corta o tráfego instantaneamente.
- Orquestração Inteligente de Correções (Patch Management): Plataformas inteligentes correlacionam inventários de hardware IoT com feeds de ameaças globais em tempo real, gerando alertas instantâneos de patches necessários e mitigando vulnerabilidades críticas sem intervenção manual contínua.
Alliances: Blindando o Ecossistema IoT da Sua Organização
A proteção da Internet das Coisas exige uma arquitetura de segurança integrada de ponta a ponta e total conformidade com as diretrizes rígidas de privacidade estabelecidas pela LGPD, principalmente quando os dispositivos inteligentes de monitoramento capturam dados pessoais de funcionários ou clientes.
A Alliances é a parceira estratégica B2B perfeita para desenhar e implementar suas políticas de defesa corporativa de borda. Nossa equipe conduz auditorias profundas de ativos de rede, implanta firewalls de próxima geração (NGFW), configura isolamento de rede inteligente (Zero Trust) e capacita a TI do seu negócio a monitorar e neutralizar qualquer comportamento anômalo em dispositivos conectados.
Não deixe os dispositivos IoT servirem de porta aberta para ataques em seu negócio. Fale com os consultores especializados da Alliances hoje mesmo e proteja sua infraestrutura corporativa por completo.
Conclusão
Conectar inteligência física e conveniência não pode vir acompanhado de vulnerabilidades abertas na sua TI. Para obter insights analíticos sobre tendências de tecnologia global, acesse os dados oficiais do MIT Technology Review.
As ameaças cibernéticas evoluem com a mesma rapidez com que novos dispositivos são criados. Estruture seu ambiente com defesas avançadas em todas as camadas consultando nosso guia mestre de proteção corporativa: Cibersegurança para PMEs: Checklist Essencial de Proteção e o Papel da IA em 2024.