

Cómo Utilizar Wireshark para el Análisis de Redes y Seguridad en 2025
Introducción
Wireshark es la herramienta de análisis de paquetes más utilizada del mundo para la seguridad de redes. Profesionales de TI, equipos de respuesta a incidentes y especialistas en pentest dependen de él para inspeccionar el tráfico en tiempo real, identificar anomalías y diagnosticar vulnerabilidades en entornos corporativos.
Para medianas y grandes empresas, Wireshark no es solo una herramienta de troubleshooting: es un componente esencial de los programas de monitoreo, detección de intrusiones y respuesta a incidentes.
Qué es Wireshark y cómo funciona
Wireshark es un analizador de protocolos de red de código abierto que captura paquetes de datos en interfaces de red y presenta su contenido de forma legible. Soporta cientos de protocolos y permite filtrar, inspeccionar y exportar datos de tráfico para análisis forense.
Las empresas utilizan Wireshark para:
- Analizar tráfico sospechoso en redes corporativas
- Identificar malware que se comunica con servidores externos
- Diagnosticar problemas de rendimiento y conectividad
- Validar configuraciones de firewalls y segmentación
- Recopilar evidencias en investigaciones de incidentes
Wireshark para pruebas de intrusión
En pentest, Wireshark permite entender cómo transitan los datos por la red e identificar puntos débiles:
1. Reconocimiento de red
Capture paquetes para mapear hosts activos, protocolos en uso y patrones de comunicación. Identifique dispositivos no autorizados o servidores expuestos.
2. Detección de credenciales en texto claro
Protocolos heredados como HTTP, FTP, Telnet y SMTP envían credenciales sin cifrado. Wireshark puede revelar contraseñas que transitan en texto claro, demostrando la necesidad de migrar a TLS.
3. Análisis de malware
Identifique comunicaciones sospechosas con servidores de comando y control (C2). Analice huellas de malware y entienda su comportamiento en la red.
4. Validación de la segmentación
Pruebe si los firewalls y las VLANs están aislando adecuadamente los entornos críticos. Verifique si el tráfico entre zonas sensibles se está bloqueando según lo esperado.
Filtros y funcionalidades esenciales
Wireshark ofrece filtros potentes para reducir el volumen de datos capturados:
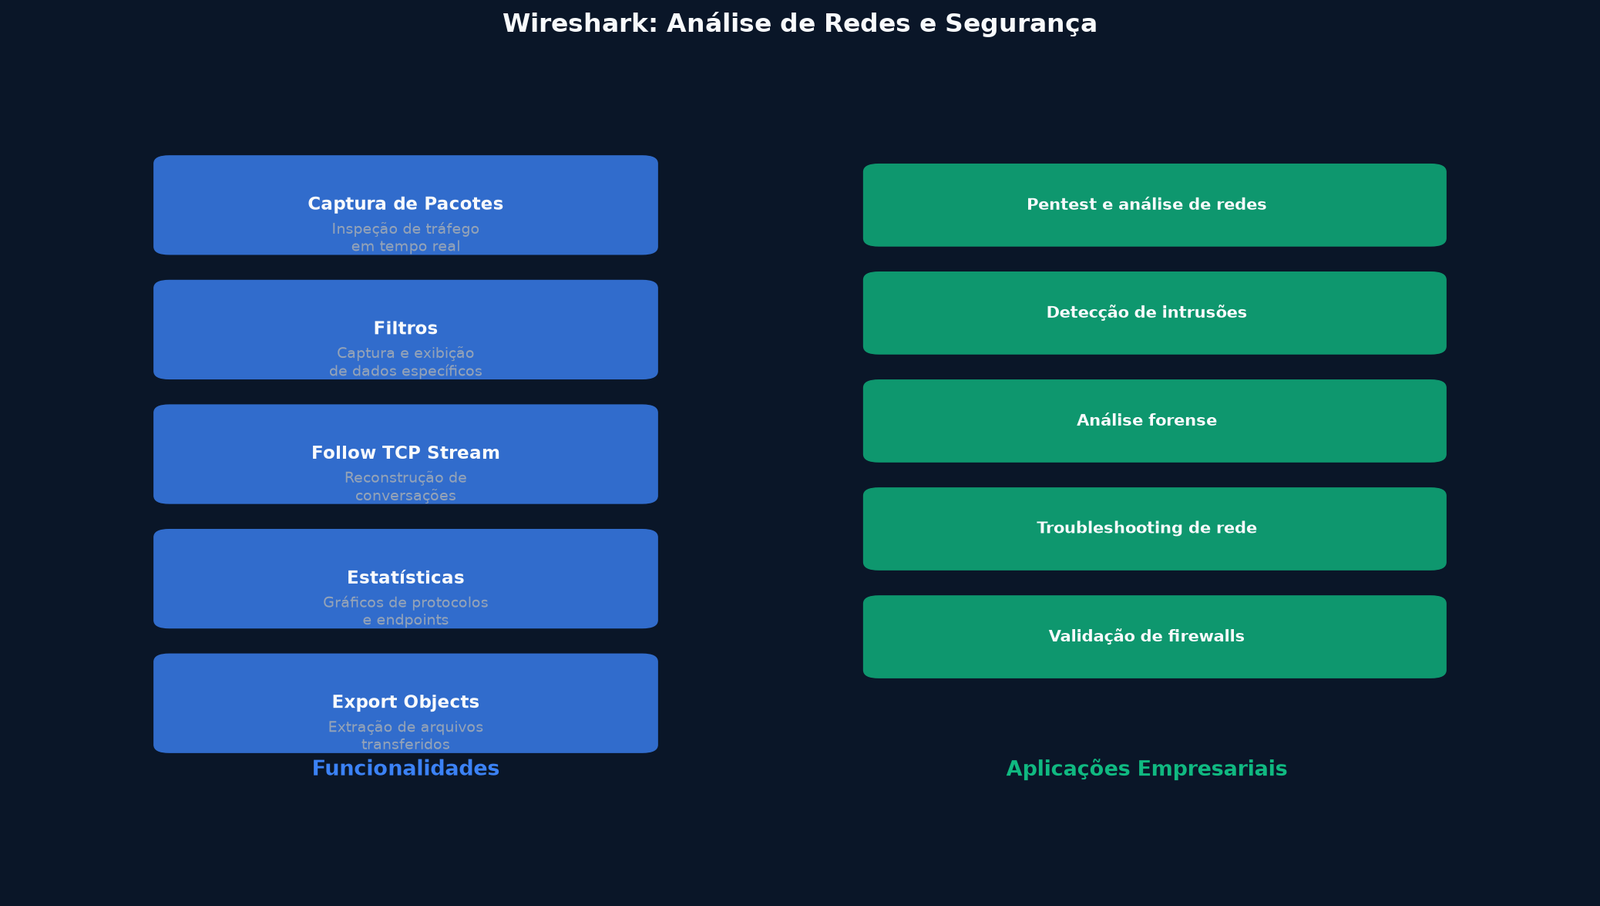
- Filtros de captura: Definidos antes de la captura, reducen el volumen de datos almacenados
- Filtros de visualización: Aplicados después de la captura, permiten análisis específicos
- Follow TCP Stream: Reconstruye conversaciones completas para el análisis de contenido
- Statistics: Gráficos de distribución de protocolos, conversaciones y endpoints
- Export Objects: Extrae archivos transferidos vía HTTP, SMB u otros protocolos
Buenas prácticas de uso en entornos empresariales
- Capture solo el tráfico necesario para evitar sobrecarga
- Almacene las capturas en entornos seguros con acceso restringido
- Documente todas las acciones de captura y análisis
- Combine con monitoreo continuo y SOC para la detección en tiempo real
- Capacite a los equipos para interpretar datos de tráfico
Beneficios para la seguridad empresarial
- Visibilidad profunda del tráfico de red
- Detección de anomalías e intrusiones
- Soporte forense en incidentes de seguridad
- Validación de controles de red y firewalls
- Concientización técnica de los equipos de TI
Cómo Alliances Solutions puede ayudar
Alliances Solutions ofrece servicios de pentest, análisis de redes y respuesta a incidentes utilizando Wireshark y otras herramientas profesionales. Nuestro equipo identifica vulnerabilidades, documenta hallazgos y recomienda acciones correctivas.
Póngase en contacto para agendar un pentest y fortalezca la seguridad de su red.
FAQ – Preguntas Frecuentes
1. ¿Qué es Wireshark?
Es un analizador de protocolos de red de código abierto que captura y muestra paquetes de datos para análisis de seguridad, troubleshooting y forense.
2. ¿Wireshark puede capturar contraseñas?
Sí, si se están usando protocolos no cifrados como HTTP, FTP o Telnet. Esto demuestra la importancia de migrar a TLS y HTTPS.
3. ¿Es legal usar Wireshark en redes empresariales?
Sí, cuando lo utilizan propietarios o equipos autorizados con fines de seguridad y monitoreo. La captura no autorizada de tráfico puede violar leyes de privacidad.
4. ¿Wireshark sustituye a los firewalls e IDS?
No. Wireshark es una herramienta de análisis y diagnóstico. Los firewalls e IDS actúan de forma preventiva en tiempo real.
5. ¿Alliances Solutions usa Wireshark en pentest?
Sí. Utilizamos Wireshark como parte de las metodologías de pentest y análisis forense para identificar vulnerabilidades en redes corporativas.