
Compliance e Segurança Jurídica na Pós-Graduação EAD
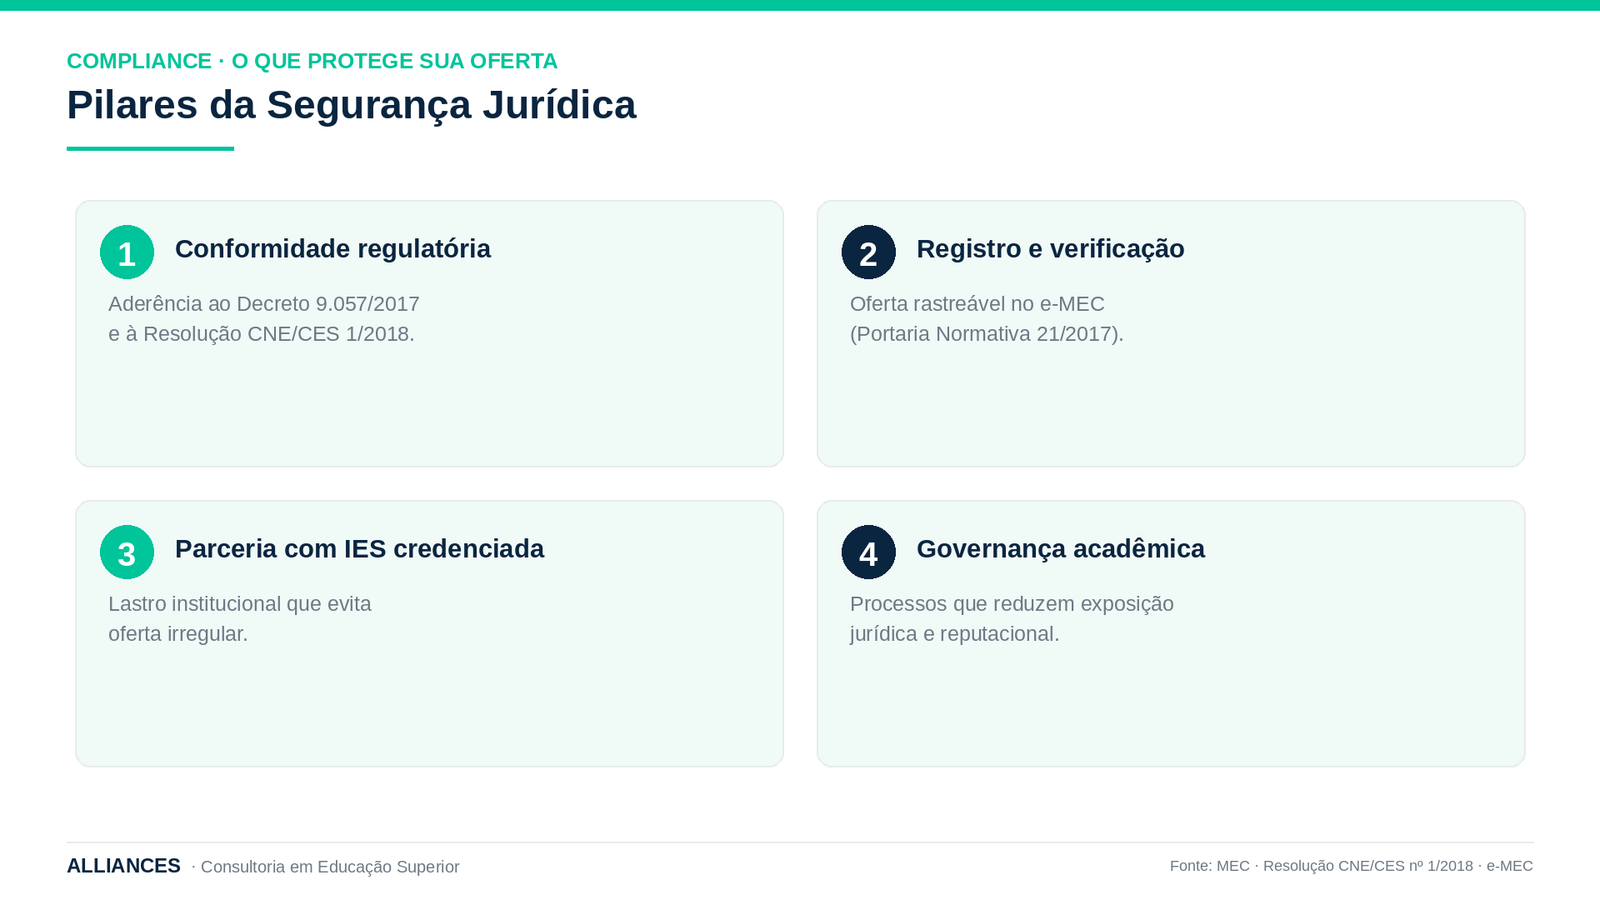
- Corpo docente qualificado e formalizado: professores com titulação mínima exigida (preferencialmente stricto sensu ou experiência comprovada e documentada na área), vinculados formalmente ao programa e à IES parceira.
- Projeto Pedagógico de Curso (PPC) robusto: documento que formaliza objetivos, conteúdo programático, metodologia, critérios de avaliação e infraestrutura da oferta, em plena conformidade com as diretrizes da Resolução CNE/CES nº 1/2018 e com os padrões do sistema e-.
- Polo educacional regularizado: estrutura física e/ou virtual que suporta as atividades presenciais exigidas (quando aplicável) e o atendimento ao aluno, conforme as exigências do Decreto 9.057/2017 e as condições estabelecidas no processo de da IES.
- Processos de controle acadêmico: mecanismos que garantem a regularidade das entregas pedagógicas, o acompanhamento do percurso dos estudantes, a conformidade nas avaliações e a emissão correta dos certificados ao final do curso.
- Documentação regulatória atualizada: registro e manutenção de todos os documentos exigidos pelo e pelo e-, com controle de prazos de renovação de credenciamentos e autorizações.
Perguntas Frequentes (FAQ)
Aprofundamento Técnico: Compliance e Segurança Jurídica na Pós-Graduação EAD
A otimização de infraestruturas críticas e a mitigação proativa de ameaças são essenciais. A implementação de arquiteturas resilientes e a aderência a frameworks de conformidade em TI garantem a continuidade dos negócios contra vetores avançados de ataque, focando diretamente nas necessidades de Compliance e Segurança Jurídica na Pós-Graduação EAD.
FAQ: Arquitetura e Segurança de TI
Como a resiliência de infraestrutura impacta as operações?
Garante alta disponibilidade dos sistemas e reduz o tempo médio de recuperação (MTTR), minimizando impactos de falhas de hardware ou ciberataques.
Quais os pilares para proteger ambientes corporativos?
Adoção de Zero Trust, backups imutáveis, segmentação de rede e monitoramento contínuo através de soluções SIEM/SOC.