
Avaliação de Rede (Network Assessment): O Primeiro Passo para Escalar a TI
A otimização de infraestruturas de telecomunicações e redes conectadas nunca foi tão vital para o crescimento corporativo estável. Uma profunda e bem estruturada Avaliação de Rede (Network Assessment) é o ponto de partida crítico e indispensável para corporações que planejam modernizar sistemas, migrar para a nuvem ou mitigar falhas crônicas de comunicação e lentidão.
Avaliação de Rede: A Base do Sucesso Operacional e Topologia de Alto Desempenho
A realização sistemática de uma Avaliação de Rede não representa apenas a análise de cabos ou switches: trata-se de descobrir as vulnerabilidades silenciosas e gargalos operacionais invisíveis que degradam a experiência do usuário final e comprometem as vendas do seu negócio.
Estatísticas e estudos publicados pela comunidade de analistas de infraestrutura de dados Packet Pushers SDN salientam a importância das redes baseadas em software (SDN) para trazer inteligência e controle de tráfego. Além disso, as melhores práticas de Cisco enterprise routing (Cisco Validated Designs) determinam que auditorias periódicas no tráfego de switches e na configuração de bordas com Netgate firewall evitam o congestionamento de links (WAN jitter) e gargalos severos de pacotes IP.
Impacto Prático de Redes Otimizadas e Seguras
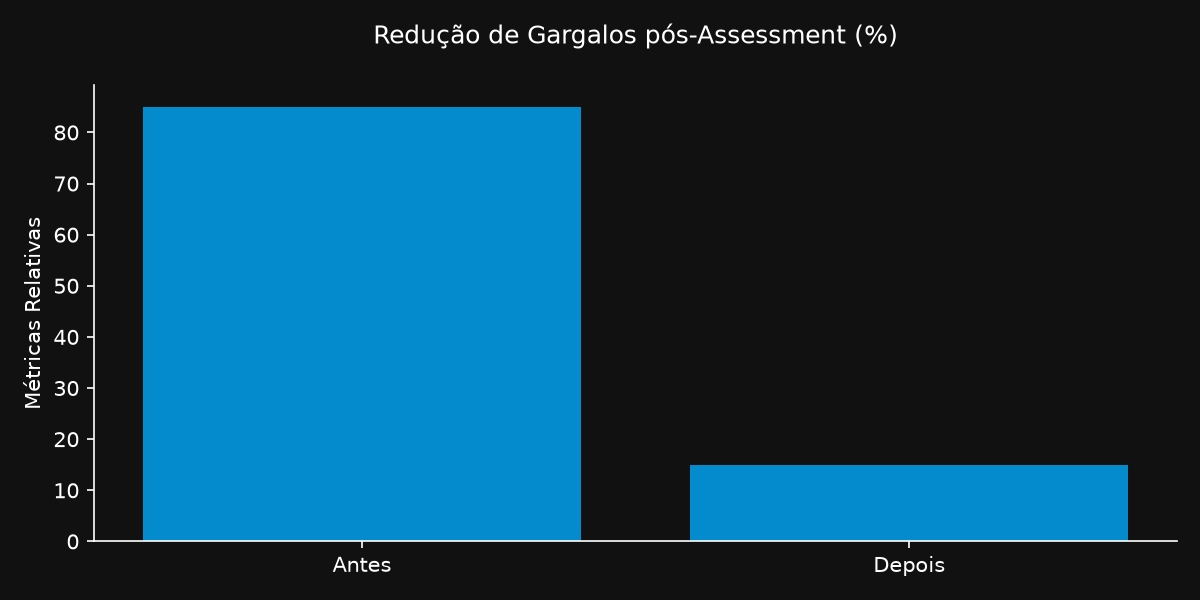
Manter a topologia de rede documentada e monitorada garante resiliência contra ataques externos e alta vazão de transmissão de dados. Veja abaixo o impacto do ganho de performance operacional após uma reestruturação de rede abrangente:
Aprofundamento Técnico com Passo a Passo: Auditoria e Diagnóstico de Rede no Kali Linux
Para auditar a saúde de sua topologia de rede local ou em nuvem, podemos executar rotinas técnicas avançadas de segurança e vazão utilizando distribuições voltadas para testes de segurança cibernética como o Kali Linux ou Parrot OS.
Passo 1: Verificação de Vulnerabilidades Críticas de Ativos com Nmap NSE
O Nmap fornece o NSE (Nmap Scripting Engine) para automatizar a identificação de vulnerabilidades conhecidas ou portas expostas em roteadores de borda e switches:
sudo nmap -sV --script vuln -p 22,80,443,161 192.168.1.1Análise técnica de segurança: Esse comando analisa serviços críticos e a porta 161 (SNMP) para verificar vazamentos de dados ou senhas fracas que possam dar controle da topologia de roteamento a agentes maliciosos.
Passo 2: Diagnóstico de Vazão e Perda de Pacotes com iperf3
A perda excessiva de pacotes é a principal causa de travamento de chamadas de voz (VoIP) ou lentidão em sistemas corporativos de ERP. Para medir a largura de banda efetiva e jitter entre filiais de forma científica, utilizamos o iperf3. Execute o listener na nuvem ou sede:
iperf3 -s -p 5201E execute o cliente de teste na filial corporativa de destino:
iperf3 -c 10.100.0.10 -p 5201 -u -b 100MAnálise dos resultados: O iperf3 trará dados completos sobre perda de pacotes, jitter médio de latência e largura de banda real obtida. Valores de perda de pacotes superiores a 1% indicam que as configurações de filas em roteadores Cisco ou firewalls Netgate pfSense corporativos precisam ser reajustadas via políticas de QoS.
A Inteligência Artificial Como Aliada no Monitoramento e Ajuste de Redes
A incorporação de Agentes Autônomos de IA de rede, integrados a sistemas inteligentes de SOC e UEBA, transforma o gerenciamento manual reativo em segurança e inteligência preditivas de dados:
- Roteamento Dinâmico Autônomo: Algoritmos analisam a telemetria de fluxo em tempo real (NetFlow/IPFIX) e reconfiguram switches via playbooks automáticos, mitigando gargalos instantaneamente antes que o usuário sinta lentidão.
- Detecção de Exfiltração via UEBA: A IA monitora padrões de tráfego de usuários. Se um endpoint apresentar tráfego incomum na calada da noite, o sistema isola o ativo na rede local para preservar a segurança corporativa.
- Autocorreção de Firewalls corporativos: Diante de detecção de tráfego malicioso em tempo real, o SOC automatizado adiciona regras temporárias de bloqueio de IP de forma instantânea nas bordas perimetrais.
Como a Consultoria Especializada da Alliances Pode Elevar Sua Infraestrutura
Conduzir um processo de Avaliação de Rede maduro sem paralisar o faturamento corporativo ou incorrer em infrações da LGPD exige planejamento técnico sênior de alto nível.
A Alliances é a parceira B2B ideal para projetar, documentar e auditar redes de alta performance em ambientes corporativos complexos. Nós entregamos um diagnóstico preciso, redesenhamos sua topologia física ou virtual para obter estabilidade e implementamos firewalls corporativos robustos baseados em tecnologia Netgate ou Fortinet. Diga adeus a lentidões sistêmicas inexplicáveis: entre em contato com os arquitetos de rede da Alliances hoje mesmo e acelere sua empresa.
Conclusão e Próximos Passos
Uma infraestrutura de rede resiliente e devidamente avaliada serve de suporte estável para qualquer transformação em nuvem ou inovação em IA. Para explorar diretrizes globais e guias estratégicos de mitigação de vulnerabilidades cibernéticas, acesse o portal de proteção e resiliência da CISA Cyber Guidance.
Para aprender a acoplar sua infraestrutura física otimizada com as melhores práticas de hospedagem e conectividade elástica em nuvem, explore também o nosso artigo de referência: Infraestrutura Cloud Computing: O Segredo para Escalar e Integrar Agentes de IA.