
Ameaças Internas na TI: Como Monitorar e Prevenir Vazamentos
Proteger o perímetro de rede contra invasores externos é vital, mas olhar para dentro é ainda mais crítico. As Ameaças Internas na TI representam um dos maiores, mais silenciosos e mais complexos riscos para as organizações hoje, uma vez que o perigo já possui privilégios de acesso aos sistemas sensíveis da empresa.
O Perigo Silencioso das Ameaças Internas
Um funcionário insatisfeito, um prestador de serviços negligente ou um usuário que teve suas credenciais corporativas roubadas em um golpe de phishing podem burlar facilmente as defesas tradicionais. Como esses atores já operam dentro do perímetro confiável do firewall, suas ações frequentemente passam despercebidas até que o vazamento de dados de grande escala já tenha ocorrido.
Dentre os principais incidentes internos estão o roubo de bancos de dados de clientes, a exfiltração de patentes e códigos-fonte confidenciais, a sabotagem de sistemas e a exclusão não autorizada de backups corporativos vitais.
O Fator Humano e a Classificação do Risco de Segurança
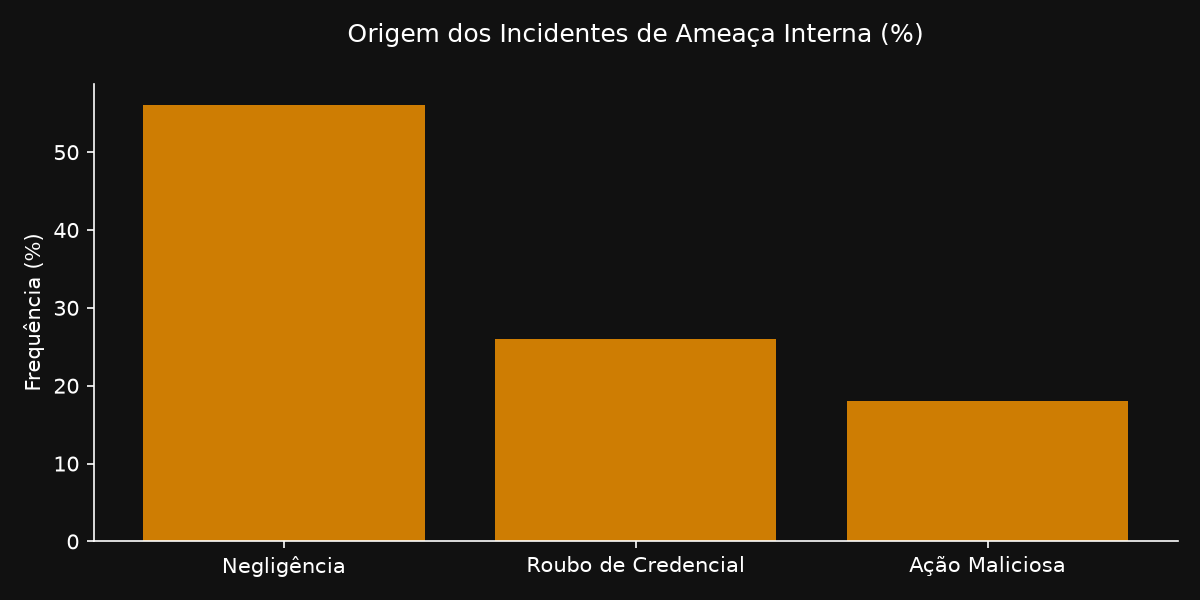
Nem toda ameaça interna provém de ações maliciosas deliberadas. Na verdade, relatórios globais de cibersegurança indicam que a esmagadora maioria dos incidentes internos tem como raiz a pura negligência humana. O compartilhamento inadequado de senhas, a configuração incorreta de repositórios de nuvem e a desatenção frente a ataques de engenharia social são as principais causas de violações graves de segurança.
Passo a Passo de Auditoria de Vulnerabilidades Internas com Kali Linux
A auditoria e identificação de configurações inadequadas de segurança que permitem o abuso de privilégios por agentes internos são feitas ativamente por meio de testes de intrusão interna estruturados. Para esse fim, engenheiros utilizam distribuições especializadas como Kali Linux ou Parrot OS.
Auditoria de Sistemas Internos com o Lynis
O Lynis é uma excelente ferramenta de auditoria de segurança de código aberto projetada para sistemas baseados em Unix (Linux/macOS). Executá-lo internamente ajuda a mapear privilégios excessivos, arquivos com permissões de escrita incorretas e deficiências de conformidade:
# Instala o Lynis no sistema alvo (Debian/Ubuntu)
sudo apt update && sudo apt install lynis -y

# Executa uma auditoria completa de segurança de todo o sistema operacional
lynis audit system
O Lynis gera uma pontuação de segurança (hardening index) e exibe uma lista detalhada de sugestões e avisos sobre controles de acesso e brechas de segurança interna que podem ser exploradas por atacantes internos.
Mapeamento de Vulnerabilidades de Rede Interna com OpenVAS
Complementarmente, um scanner de vulnerabilidades corporativo como o OpenVAS (Greenbone Vulnerability Manager) é implantado na rede local para varrer hosts internos em busca de patches ausentes e vulnerabilidades críticas:
# Inicia o serviço do OpenVAS/Greenbone no Kali Linux
sudo gvm-start
Após a inicialização do painel administrativo, o auditor cria uma tarefa de varredura (Target Scan) contra os servidores internos para garantir que vulnerabilidades conhecidas (CVEs) não fiquem expostas aos usuários locais da rede corporativa.
IA e Automação: Inteligência Comportamental Baseada em UEBA
Identificar um vazamento em andamento por meio de logs estáticos de auditoria manual é impossível em ambientes corporativos modernos de grande escala. A detecção precoce de ameaças internas baseia-se no uso de Agentes Autônomos de IA alimentados por ferramentas UEBA (User and Entity Behavior Analytics).
A tecnologia atua mapeando o comportamento de cada agente na rede de ponta a ponta:
- Modelagem Comportamental Dinâmica: A IA cria uma linha de base contínua do comportamento típico de cada funcionário. Se um colaborador do setor de marketing começar de repente a baixar gigabytes de código-fonte de servidores confidenciais fora do horário de trabalho, o desvio é sinalizado no mesmo instante.
- Prevenção de Perda de Dados (DLP) Automatizada: Agentes de IA bloqueiam ativamente a cópia de grandes volumes de informações sigilosas para mídias externas não autorizadas ou serviços de armazenamento na nuvem pessoal (como Google Drive e Dropbox).
- Resposta e Contenção Imediata: No momento em que um comportamento hostil interno ou roubo de credencial é identificado pela IA, o sistema suspende as sessões ativas do usuário e bloqueia seu acesso à rede até que o alerta seja revisado por analistas de SOC.
Alliances: Blindando Sua Empresa contra Ameaças Internas
Prevenir ameaças internas exige uma abordagem multifacetada que combina tecnologia avançada, políticas rígidas de controle de acesso (Privileged Access Management – PAM) e conformidade estrita com as diretrizes da LGPD. Erros ou negligências corporativas no controle de dados confidenciais podem levar a penalidades civis pesadas e crises de imagem irreparáveis.
A Alliances é sua parceira de negócios B2B de excelência para implantar uma arquitetura de segurança Zero Trust (Confiança Zero), onde nenhum usuário ou dispositivo dentro ou fora da rede é confiável por padrão. Desenvolvemos auditorias profundas de governança de TI, desenhamos matrizes de privilégios restritos e implantamos inteligência de IA para monitorar comportamentos corporativos anômalos de forma ética e eficiente.
Sua empresa não pode depender apenas da confiança mútua. Entre em contato com os arquitetos de segurança da Alliances agora mesmo e estabeleça o controle absoluto dos seus ativos digitais.
Conclusão
Garantir que os usuários internos tenham apenas os acessos estritamente necessários para o exercício de suas funções é a regra fundamental da boa governança de segurança. Para analisar métricas atualizadas sobre prejuízos corporativos decorrentes de vazamento de informações, consulte o relatório oficial de segurança da IBM.
As ameaças internas exigem uma resposta holística de segurança cibernética. Planeje e estruture as defesas globais do seu ambiente corporativo consultando nosso guia estratégico em: Cibersegurança para PMEs: Checklist Essencial de Proteção e o Papel da IA em 2024.