
Como utilizar o Wireshark para análise de redes e segurança em 2025
Introdução
O Wireshark é a ferramenta de análise de pacotes mais utilizada no mundo para segurança de redes. Profissionais de TI, equipes de resposta a incidentes e especialistas em pentest dependem dele para inspecionar tráfego em tempo real, identificar anomalias e diagnosticar vulnerabilidades em ambientes corporativos.
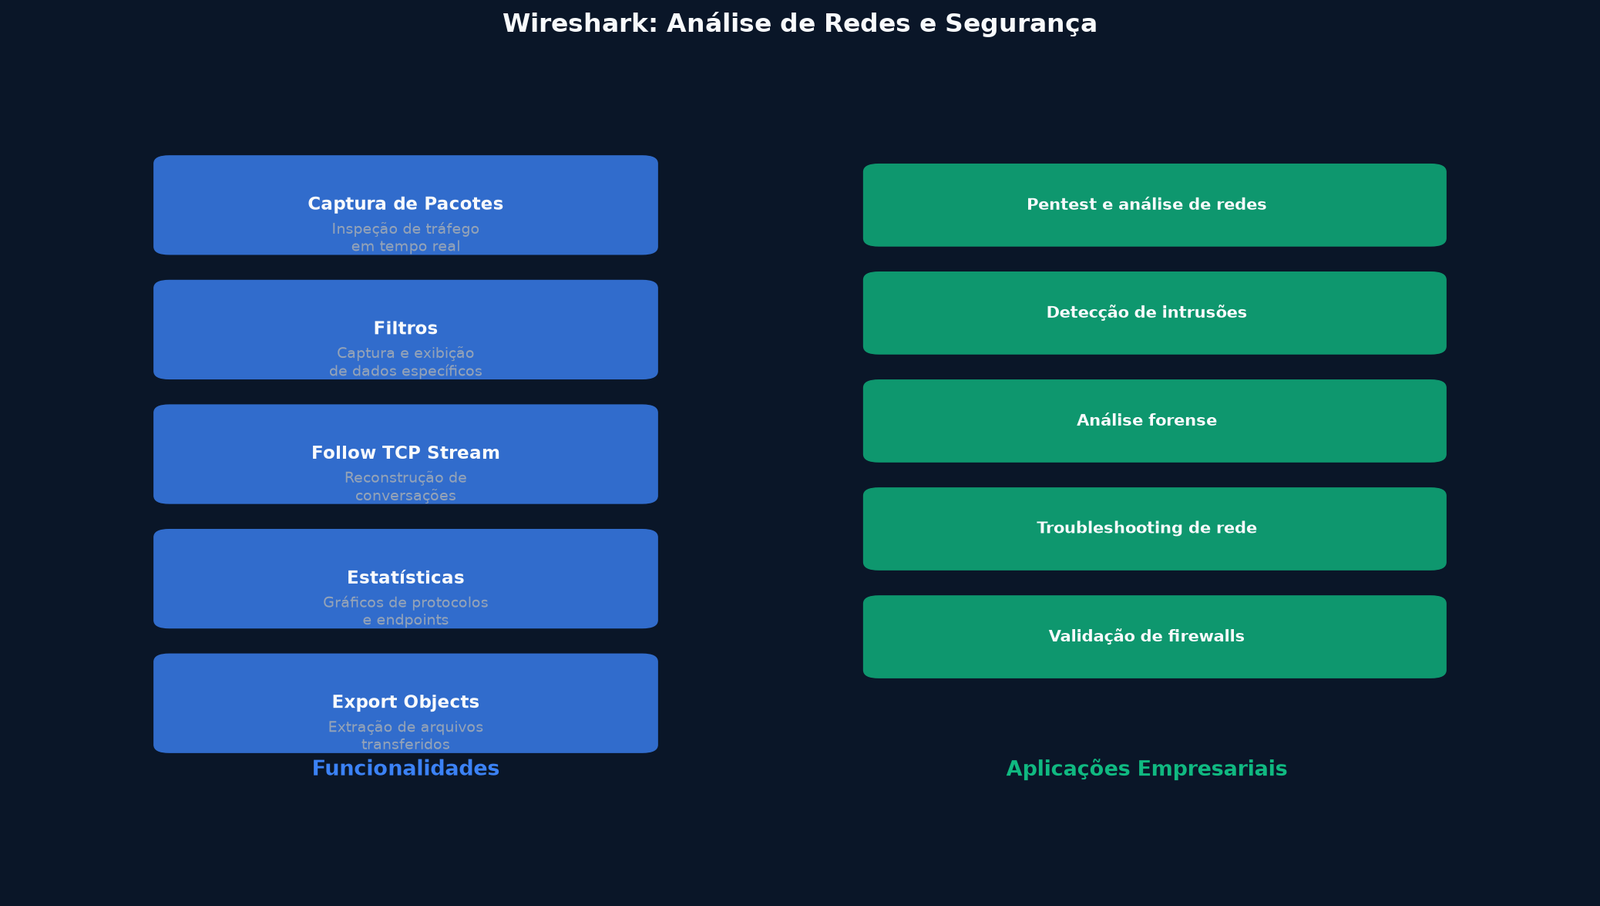
Para médias e grandes empresas, o Wireshark não é apenas uma ferramenta de troubleshooting: é um componente essencial de programas de monitoramento, detecção de intrusões e resposta a incidentes.
O que é o Wireshark e como funciona
Wireshark é um analisador de protocolo de rede open source que captura pacotes de dados em interfaces de rede e apresenta seu conteúdo de forma legível. Ele suporta centenas de protocolos e permite filtrar, inspecionar e exportar dados de tráfego para análise forense.
Empresas utilizam o Wireshark para:
- Analisar tráfego suspeito em redes corporativas
- Identificar malwares que se comunicam com servidores externos
- Diagnosticar problemas de desempenho e conectividade
- Validar configurações de firewalls e segmentação
- Coletar evidências em investigações de incidentes
Wireshark para teste de invasão
Em pentest, o Wireshark permite entender como dados trafegam pela rede e identificar pontos fracos:
1. Reconhecimento de rede
Capture pacotes para mapear hosts ativos, protocolos em uso e padrões de comunicação. Identifique dispositivos não autorizados ou servidores expostos.
2. Detecção de credenciais em texto claro
Protocolos legados como HTTP, FTP, Telnet e SMTP enviam credenciais sem criptografia. O Wireshark pode revelar senhas trafegando em texto claro, demonstrando a necessidade de migração para TLS.
3. Análise de malwares
Identifique comunicações suspeitas com servidores de comando e controle (C2). Analise fingerprints de malwares e entenda seu comportamento em rede.
4. Validação de segmentação
Teste se firewalls e VLANs estão isolando adequadamente ambientes críticos. Verifique se tráfego entre zonas sensíveis está sendo bloqueado conforme esperado.
Filtros e funcionalidades essenciais
O Wireshark oferece filtros poderosos para reduzir o volume de dados capturados:
- Filtros de captura: Definidos antes da captura, reduzem o volume de dados armazenados
- Filtros de exibição: Aplicados após a captura, permitem análises específicas
- Follow TCP Stream: Reconstrói conversas completas para análise de conteúdo
- Statistics: Gráficos de distribuição de protocolos, conversações e endpoints
- Export Objects: Extrai arquivos transferidos via HTTP, SMB ou outros protocolos
Boas práticas de uso em ambientes empresariais
- Capture apenas o tráfego necessário para evitar sobrecarga
- Armazene capturas em ambientes seguros com acesso restrito
- Documente todas as ações de captura e análise
- Combine com monitoramento contínuo e SOC para detecção em tempo real
- Treine equipes para interpretar dados de tráfego
Benefícios para segurança empresarial
- Visibilidade profunda do tráfego de rede
- Detecção de anomalias e intrusões
- Suporte forense em incidentes de segurança
- Validação de controles de rede e firewalls
- Conscientização técnica de equipes de TI
Como a Alliances Solutions pode ajudar
A Alliances Solutions oferece serviços de pentest, análise de redes e resposta a incidentes utilizando Wireshark e outras ferramentas profissionais. Nossa equipe identifica vulnerabilidades, documenta achados e recomenda ações corretivas.
Entre em contato para agendar um pentest e fortaleça a segurança da sua rede.
FAQ – Perguntas Frequentes
1. O que é o Wireshark?
É um analisador de protocolo de rede open source que captura e exibe pacotes de dados para análise de segurança, troubleshooting e forense.
2. O Wireshark pode capturar senhas?
Sim, se protocolos não criptografados como HTTP, FTP ou Telnet estiverem em uso. Isso demonstra a importância de migrar para TLS e HTTPS.
3. É legal usar Wireshark em redes empresariais?
Sim, quando utilizado por proprietários ou equipes autorizadas para fins de segurança e monitoramento. Captura não autorizada de tráfego pode violar leis de privacidade.
4. Wireshark substitui firewalls e IDS?
Não. O Wireshark é uma ferramenta de análise e diagnóstico. Firewalls e IDS atuam preventivamente em tempo real.
5. A Alliances Solutions usa Wireshark em pentest?
Sim. Utilizamos Wireshark como parte de metodologias de pentest e análise forense para identificar vulnerabilidades em redes corporativas.
1 Comment
[…] exploração de software, e engenharia reversa, entre outros. Ferramentas como Metasploit, Nmap, e Wireshark são algumas das mais conhecidas, amplamente utilizadas em projetos de segurança. Além disso, o […]