
Automação de TI com Ansible e IA: Guia Prático para Infraestrutura Ágil
A otimização contínua de recursos e a eliminação definitiva de processos manuais repetitivos tornaram-se vitais. A Automação de TI com Ansible — baseada em princípios modernos de Infraestrutura como Código (IaC) — é o alicerce fundamental para empresas que buscam escalar ambientes com agilidade, velocidade e robustez de segurança no cenário tecnológico contemporâneo.
Automação de TI com Ansible: A Base do Sucesso Operacional e Orquestração Contínua
Adotar novas metodologias de automação corporativa com a ferramenta Automação de TI com Ansible não se resume a diminuir tarefas administrativas triviais, mas sim a otimizar o tempo e a produtividade operacional de sua equipe técnica qualificada. Ao centralizarmos o gerenciamento da infraestrutura de rede e servidores em arquivos de configuração declarativos, blindamos a TI contra o “configuration drift” (desvio de configuração).
Citações do prestigiado fórum técnico Packet Pushers SDN reforçam que automatizar ambientes corporativos de rede (usando módulos de automação integrados para switches e roteadores baseados em Cisco enterprise routing) reduz em até 90% as paradas de rede causadas por falhas humanas de digitação na CLI. A arquitetura de malha de automação presente no Red Hat Ansible Automation Platform permite executar playbooks em escala global de forma centralizada e sem atrito.
Impacto Mensurável da Automação de TI
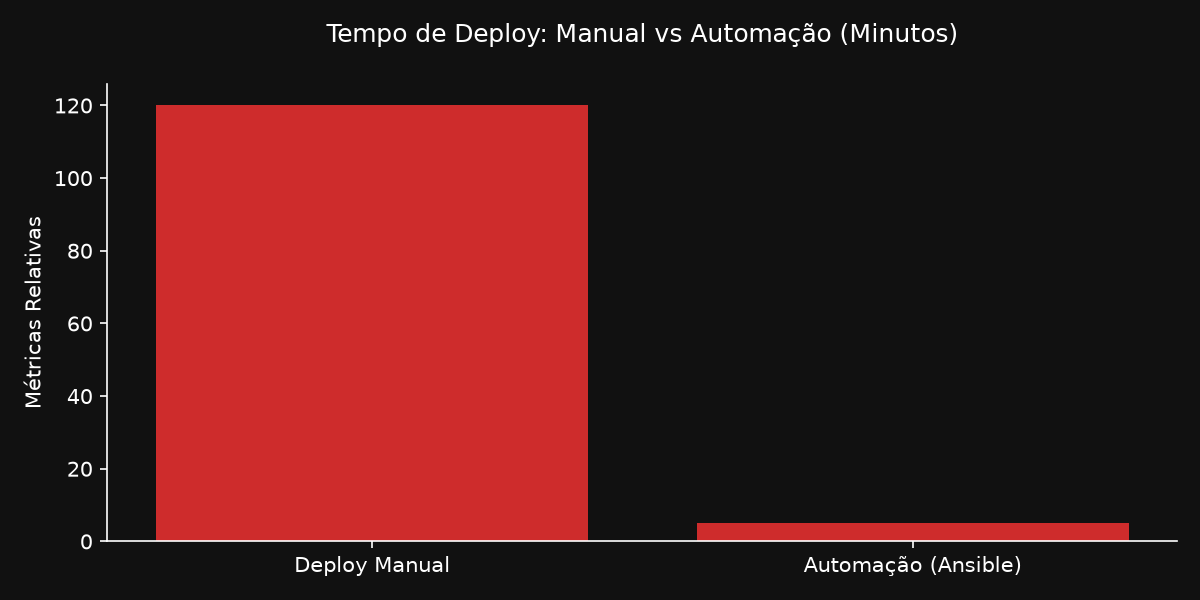
Os números e estudos de mercado demonstram a alta eficiência operacional de arquiteturas de automação sólidas. Observamos ganhos massivos em estabilidade operacional, provisionamento imediato e conformidade regulatória ao utilizar a tecnologia de IaC de forma profissional:
Aprofundamento Técnico com Passo a Passo: Provisionamento e Endurecimento Criptográfico com Ansible
Para demonstrar o poder e a clareza da infraestrutura como código, apresentamos abaixo um guia prático de como estruturar uma automação do Ansible para realizar o “hardening” (endurecimento de segurança) do protocolo SSH em servidores Linux corporativos rodando no Kali Linux ou Parrot OS.
Passo 1: Definindo o Inventário de Host (/etc/ansible/hosts)
Primeiro, configuramos o arquivo de inventário declarando os servidores de produção que passarão pela auditoria automatizada:
[prod_servers]
192.168.10.15 ansible_user=root
192.168.10.16 ansible_user=root
Passo 2: Criando o Playbook de Hardening SSH (secure-ssh.yml)
Escrevemos o playbook YAML que desativa logins diretos do usuário root via SSH, força o uso exclusivo de chaves criptográficas (desabilitando senhas em texto limpo), altera a porta padrão de escuta para mitigar scripts maliciosos e reinicia o serviço:
---
- name: Hardening de Servidores Linux Corporativos
  hosts: prod_servers
  become: yes
  tasks:
    - name: Alterar porta padrão do SSH para 2222 para mitigar varreduras automáticas
      lineinfile:
        path: /etc/ssh/sshd_config
        regexp: '^#?Port'
        line: 'Port 2222'

    - name: Desabilitar Login direto de Root via SSH
      lineinfile:
        path: /etc/ssh/sshd_config
        regexp: '^#?PermitRootLogin'
        line: 'PermitRootLogin no'

    - name: Desabilitar autenticação por senha (forçar chaves criptográficas)
      lineinfile:
        path: /etc/ssh/sshd_config
        regexp: '^#?PasswordAuthentication'
        line: 'PasswordAuthentication no'

    - name: Reiniciar serviço SSH para aplicar configurações de segurança
      service:
        name: sshd
        state: restarted
Passo 3: Executando o Playbook de Forma Centralizada
Para disparar o hardening simultaneamente em centenas de servidores em ambiente de produção com um único comando, execute:
ansible-playbook -i /etc/ansible/hosts secure-ssh.ymlAnálise dos resultados: O Ansible auditará o estado dos hosts declarados. Se os servidores já estiverem de acordo com as regras, nada é alterado. Caso divirjam, o Ansible efetua as alterações em segundos, trazendo o parque tecnológico para conformidade homogênea imediatamente.
A Inteligência Artificial Como Aliada na Automação Autônoma de Infraestrutura
A união entre Inteligência Artificial de última geração, modelos preditivos de UEBA e automação de TI viabiliza o conceito de infraestrutura auto-regenerativa (“self-healing infrastructure”):
- Geração Dinâmica de Código IaC: Ao detectar vulnerabilidades reportadas em tempo real no SOC corporativo, Agentes Autônomos de IA redigem playbooks do Ansible sob medida para fechar portas e atualizar pacotes em ambiente de sandbox, aplicando-os em produção após aprovação automatizada.
- Autocorreção de Configurações: Caso agentes de monitoramento identifiquem uma alteração manual arbitrária em um servidor, a IA dispara playbooks corretivos do Ansible em milissegundos para forçar o baseline de segurança original.
- Validação de Segurança Integrada: A IA realiza varreduras automáticas de sintaxe (linting) nos arquivos de código de automação, garantindo a ausência de chaves de acesso expostas e de falhas estruturais antes da implantação.
Como a Consultoria Especializada da Alliances Pode Elevar Sua Infraestrutura
Embora o Ansible seja uma ferramenta acessível, gerenciar automações corporativas em larga escala, proteger chaves administrativas utilizando Ansible Vault e assegurar total conformidade com as diretrizes da LGPD exige profissionais experientes.
A Alliances se posiciona como sua parceira estratégica B2B ideal de governança digital e DevOps. Nossos arquitetos desenham processos robustos de entrega contínua (CI/CD) e estruturam seus ambientes como código seguro e estável. Automatize suas operações obsoletas e elimine falhas manuais críticas: entre em contato com os especialistas da Alliances agora mesmo e estabeleça excelência digital.
Conclusão e Próximos Passos
A transição de processos de infraestrutura para modelos automatizados é o único caminho realista para escalar operações com confiabilidade. Para aprofundar seu conhecimento técnico e corporativo sobre as tecnologias de orquestração de sistemas, consulte os documentos e soluções do Red Hat Ansible.
Para assegurar que todas as suas estratégias baseadas em IaC rodem sobre uma arquitetura estável e escalável em nuvem, leia o nosso artigo fundamental: Infraestrutura Cloud Computing: O Segredo para Escalar e Integrar Agentes de IA.