
Engenharia Social Corporativa: Como Proteger Sua Equipe de Fraudes
Apesar de investimentos milionários em softwares de firewalls avançados, criptografia robusta e controle de acessos de última geração, a maior porta de entrada para invasões cibernéticas corporativas permanece sendo o fator humano. Os criminosos sabem disso e exploram de forma tática a Engenharia Social Corporativa para manipular a psicologia de colaboradores desavisados, enganando-os para obter credenciais de login confidenciais e infectar redes inteiras.
O que é Engenharia Social Corporativa e Suas Táticas Mais Comuns?
A Engenharia Social Corporativa compreende um conjunto de táticas de manipulação psicológica baseadas em gatilhos comportamentais como autoridade, urgência, medo e reciprocidade. O objetivo principal do invasor é obter o consentimento voluntário da vítima para acessar áreas restritas de dados corporativos ou contornar as validações usuais de segurança.
As fraudes operacionais de engenharia social incluem diversas técnicas avançadas:
- Spear Phishing: Disparo de e-mails falsos altamente personalizados com base em pesquisas OSINT (inteligência de fontes abertas) sobre o cargo, projetos e rotinas do colaborador.
- Pretexting: Criação de cenários falsos convincentes, onde o criminoso se passa por um auditor externo de auditoria de dados, executivo da alta gestão ou técnico do suporte de TI para obter privilégios.
- Baiting: Uso de iscas como downloads de arquivos “gratuitos” atrativos em canais de comunicação interna que, ao serem executados, injetam malwares na rede.
Relatos do conceituado portal Krebs on Security e do Okta Security Blog demonstram que fraudes baseadas em engenharia social voltadas a administradores de TI e equipes de service desk têm contornado com êxito até mesmo proteções de MFA baseadas em push e tokens de segurança (MFA fatigue).
Aprofundamento Técnico: Simulando Campanhas de Phishing com SET
Para construir defesas humanas sólidas, as equipes de cibersegurança executam auditorias ativas simulando ataques reais. O Social-Engineer Toolkit (SET), disponível nativamente no Kali Linux, é a ferramenta padrão de mercado para criar essas simulações preventivas com segurança.
1. Configurando o Módulo de Credential Harvester do SET
Para auditar a suscetibilidade dos colaboradores a páginas de login duplicadas fraudulentas, o perito inicia o utilitário do SET no console do terminal corporativo de testes:
sudo setoolkitNo menu interativo do console, selecione as seguintes opções estruturais do menu:
- Escolha a opção
1) Social-Engineering Attacks. - Na sequência, opte por
2) Website Attack Vectors. - Depois, selecione
3) Credential Harvester Attack Method. - Por fim, use
2) Site Clonerpara duplicar de forma rápida e segura uma página de login de homologação da própria empresa.
2. Iniciando o Clone da Página e Monitorando Cliques
Forneça o IP local de escuta do console e a URL da página de login que será duplicada para o treinamento:
IP address for the POST back: 192.168.1.150
Enter the URL to clone: https://auth.empresa-exemplo.com/login
Uma vez iniciado o servidor de simulação, o SET intercepta e exibe em formato legível de texto plano os cliques e credenciais digitadas na página clonada, revelando de maneira confidencial quais colaboradores específicos necessitam de treinamentos de reforço urgentes de cibersegurança.
Estatísticas Alarmantes de Sucesso Humano em Violações
As métricas de mercado reforçam que a vulnerabilidade humana continua sendo o elo mais explorado em incidentes cibernéticos graves de exfiltração de dados no mundo.
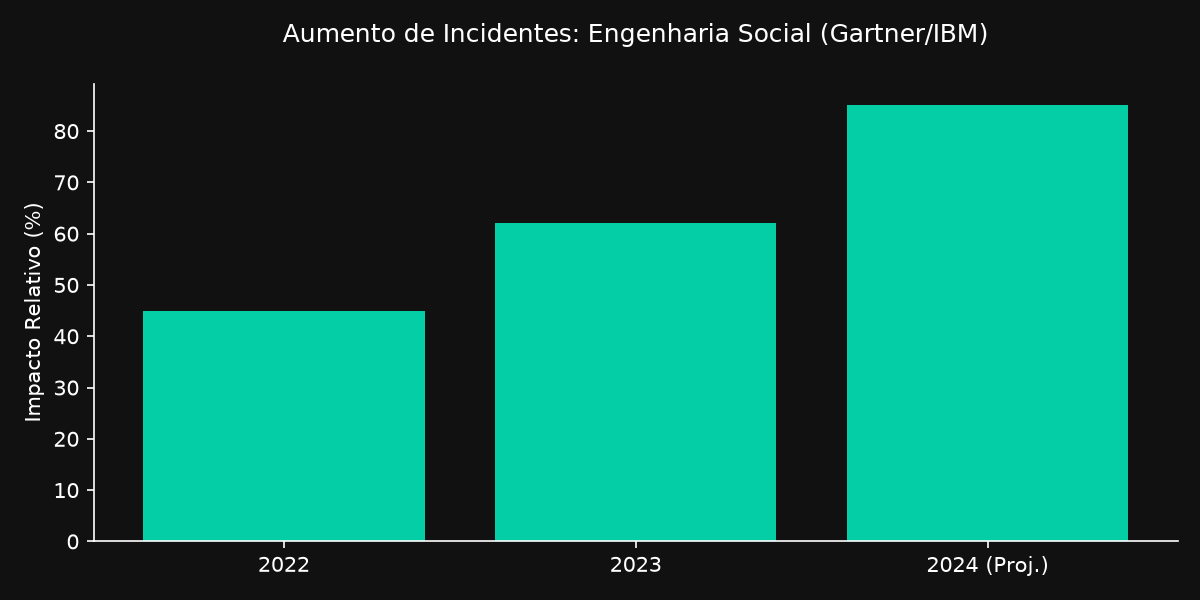
Segundo o prestigiado relatório anual Verizon DBIR, a grande maioria de todas as violações corporativas registradas no último ano continham o fator humano ativo na cadeia de exploração cibernética inicial.
Automação no SOC: Como a IA e UEBA Impedem Fraudes Humanas
Embora treinar colaboradores seja indispensável, o comportamento humano pode falhar sob extrema pressão. Por isso, a automação das defesas lógicas usando Agentes Autônomos de IA e sistemas de UEBA oferece uma rede de segurança crítica para a organização:
- Filtros Antiphishing Inteligentes baseados em NLP: Agentes de IA examinam a semântica e intenção textual de e-mails em tempo real, detectando anomalias de escrita e sinais sutis de manipulação ou pretexto que contornam filtros de assinatura normais.
- Sistemas de UEBA de Alta Resolução: Caso um colaborador forneça suas credenciais inadvertidamente a uma página falsa, o sistema UEBA identifica de imediato a tentativa de login do atacante por ser originada de um local geográfico anômalo, dispositivo suspeito ou horário incomum, bloqueando o acesso e contendo a conta de forma imediata.
- Geração Autônoma de Simulações: Agentes de IA desenvolvem dinamicamente campanhas personalizadas de microtreinamento com base nos erros passados de cada usuário, educando-os no ponto exato de suas maiores fraquezas.
A Alliances é sua Parceira B2B de Treinamento e Segurança Digital
Proteger sua equipe contra fraudes de Engenharia Social Corporativa requer uma estratégia holística de cibersegurança, unindo tecnologia de e-mail avançada, simulações preventivas realistas e o desenvolvimento de uma cultura interna sólida de segurança de dados.
A Alliances é sua parceira de negócios B2B completa. Nós desenvolvemos campanhas personalizadas de conscientização contra a engenharia social corporativa, realizamos auditorias táticas de segurança física e humana e implementamos arquiteturas Zero Trust consolidadas com monitoramento inteligente de SOC, blindando seus ativos contra erros humanos operacionais.
Desenvolva o escudo humano de sua empresa. Entre em contato hoje mesmo com a equipe profissional da Alliances.
Conclusão
A cibersegurança mais efetiva atua sempre nas interseções onde as tecnologias avançadas se conectam aos comportamentos das pessoas no dia a dia organizacional.
Para consolidar práticas, processos de conformidade e as melhores ações de proteção de dados recomendadas pelos maiores órgãos de governança, baixe o nosso checklist corporativo: Cibersegurança para PMEs: Checklist Essencial de Proteção e o Papel da IA em 2024.